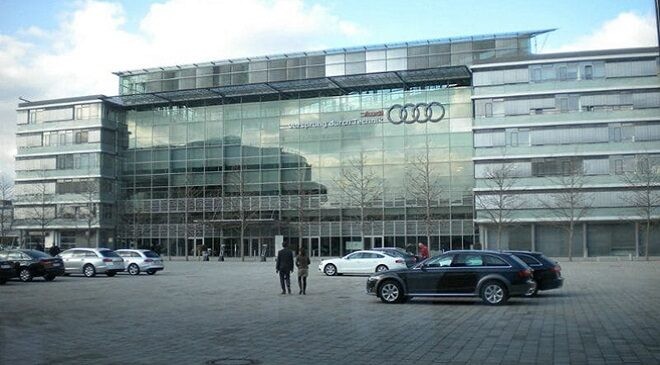
Algunos datos, aunque la minoría, estaban relacionados con números de licencias de conducir, de cuenta y de seguridad social. Una brecha en Audi, una de las marcas de automóviles de Volkswagen, ha afectado a los datos de más de 3,3 millones de clientes y posibles compradores de la firma en Estados Unidos (en su mayor parte) y Canadá. Así lo ha reconocido la organización, que en un comunicado ha reconocido que un tercero no autorizado ha recopilado información personal sobre usuarios y personas interesadas en estos coches en varios de sus…
Lee masCategoría: Ciberseguridad
El pilar de una ciberseguridad empresarial eficaz son los empleados
De acuerdo con un estudio de Fujitsu, para construir una defensa efectiva contra los ciberataques, las empresas deben construir una cultura que cree un cortafuegos humano de empleados conscientes de la ciberseguridad. La línea de defensa potencialmente más eficaz de las empresas contra los ciberataques son sus propios empleados. Sin embargo, los expertos en ciberseguridad de Fujitsu advierten de que muchos trabajadores de las empresas no son conscientes de su papel vital en la protección de sus negocios contra la ciberdelincuencia, creyendo que la seguridad es responsabilidad exclusiva de los departamentos…
Lee masUn ‘endpoint’ más seguro
El ‘endpoint’ es uno de los elementos más críticos dentro de la estructura de las empresas, pues se ha configurado como la puerta de acceso a los ataques. Una vez que el perímetro de seguridad se ha deslocalizado, tomar las medidas oportunas es un imperativo para todo tipo de compañías. El nuevo escenario laboral está empujando a las organizaciones a implementar nuevas medidas de seguridad informática. El incremento del número de ataques está demostrando que hay que recurrir a elementos adicionales de seguridad más allá de las que aportan los softwares…
Lee masBank of America gasta más de mil millones de dólares al año en ciberseguridad, dice el CEO Brian Moynihan
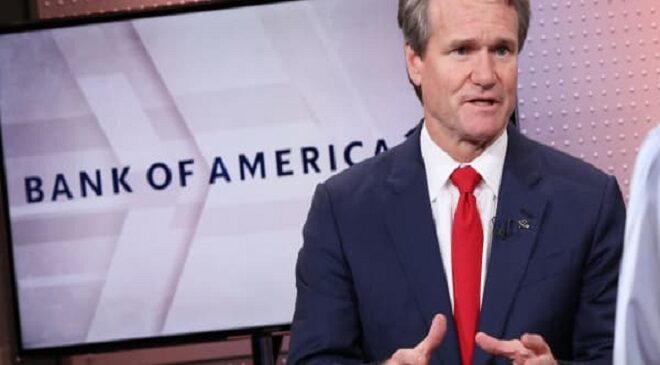
El director ejecutivo de Bank of America, Brian Moynihan, dijo que la compañía ha aumentado su gasto en ciberseguridad a más de mil millones de dólares al año. Una serie de ataques cibernéticos devastadores han afectado a empresas privadas y redes del gobierno federal durante el último año. Eso ha llevado a empresas y gobiernos a reevaluar y modernizar sus defensas de ciberseguridad. El director ejecutivo de Bank of America , Brian Moynihan, dijo el lunes que la compañía ha aumentado su gasto en ciberseguridad a más de mil millones de dólares al…
Lee masHackear carteras de bitcoin con computadoras cuánticas podría suceder, pero los criptógrafos se apresuran a construir una solución alternativa
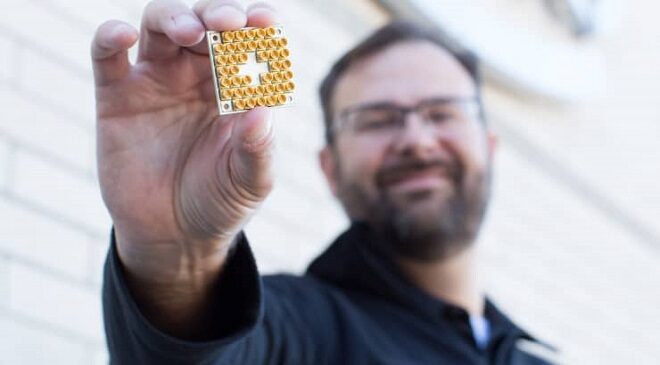
Dentro de una década, se espera que la computación cuántica pueda piratear teléfonos celulares, cuentas bancarias, direcciones de correo electrónico y billeteras bitcoin. “El Instituto Nacional de Ciencia y Tecnología (NIST) ha estado trabajando en un nuevo estándar de cifrado para el futuro que sea a prueba de cuántica”, dijo Fred Thiel, director ejecutivo de Marathon Digital Holdings, especialista en minería de criptomonedas. Stefan Thomas realmente podría haber usado una computadora cuántica este año. El programador y comerciante de criptomonedas nacido en Alemania olvidó la contraseña para desbloquear su billetera…
Lee masGmail bloquea más de 100 millones de intentos de phishing al día, dice Google
Google ha dicho que todos los días, Gmail bloquea más de 100 millones de intentos de phishing y Google Play Protect analiza más de 100 mil millones de aplicaciones en busca de malware y otros problemas. Google ha dicho que todos los días, Gmail bloquea más de 100 millones de intentos de phishing y Google Play Protect escanea más de 100 mil millones de aplicaciones en busca de malware y otros problemas, ya que los ataques cibernéticos de los estados-nación y los delincuentes son cada vez más descarados y efectivos. En los últimos seis meses…
Lee masMeatpacker JBS pagó el equivalente a $ 11 millones en ataque de ransomware, dice el CEO
Meatpacker JBS USA pagó el equivalente a $ 11 millones de rescate en un ciberataque que interrumpió sus operaciones en América del Norte y Australia, dijo el miércoles el director ejecutivo de la compañía en un comunicado. La subsidiaria de la firma brasileña JBS SA detuvo el sacrificio de ganado en todas sus plantas de EE. UU. Durante un día la semana pasada en respuesta al ciberataque, que amenazaba con interrumpir las cadenas de suministro de alimentos e inflar aún más los ya altos precios de los alimentos. El ciberataque siguió al del…
Lee masUna contraseña permitió a los piratas informáticos interrumpir Colonial Pipeline, dice el CEO a los senadores
El director de Colonial Pipeline dijo a los senadores estadounidenses el martes que los piratas informáticos que lanzaron el ciberataque del mes pasado contra la empresa e interrumpieron el suministro de combustible al sureste de Estados Unidos pudieron ingresar al sistema robando una sola contraseña. El director ejecutivo de Colonial Pipeline, Joseph Blount, dijo a un comité del Senado de los EE. UU. Que el ataque se produjo utilizando un sistema de red privada virtual (VPN) heredado que no tenía la autenticación multifactor. Eso significa que se puede acceder a través…
Lee mas6 ciberataques peligrosos que están de moda
El malware prolifera y crece exponencialmente. Son diversas las amenazas que nos ro-dean. En esta ocasión resumimos seis modalidades de ciberataques que están en plena efervescencia. Lazarus, el enemigo número 1 Lazarus es uno de los actores de amenazas más prolíficos de la actualidad. Aunque en los últimos años se ha centrado en instituciones financieras, a principios de 2020 parece haber añadido a su portfolio el sector industrial de la defensa. Son autores del backdoor personalizado (un tipo de malware que permite el control remoto completo del dispositivo). Bautizado como…
Lee mas10 capacidades de la plataforma de gestión en la nube que los MSSP deben tener en cuenta
¿Cómo pueden los MSSP desplegar y gestionar más fácilmente los servicios de ciberseguridad para los clientes finales? Tenga en cuenta estas capacidades de gestión de la nube. El viaje para crear ingresos empresariales seguros no debería ser complejo; sin embargo, muchas compañías encuentran que la seguridad ocupa una cantidad desproporcionada de tiempo de su equipo de TI. Los proveedores de servicios de seguridad gestionados (MSSP) están llenando cada vez más el vacío de seguridad que permite a sus clientes mantenerse seguros. Para los MSSP, la transición de una práctica de servicios…
Lee masSnapshots como aliado contra el ransomware
Fernando Egido, Country Manager de Infinidat Iberia. Según datos de IDC, el ransomware ‘cuesta’ a las empresas de todo el mundo más de 20.000 millones de dólares al año. Tradicionalmente, la última línea de defensa era el backup, pero ahora los cibercriminales también atacan al backup y a los sistemas que lo albergan. El backup por sí solo ya no es suficiente, así que los CIO deben ir más allá e implementar estrategias de seguridad integral para un blindaje total. Los snapshots pueden jugar un papel clave en este sentido.…
Lee masEl grupo Pinchy Spider está detrás del ciberataque a JBS Foods
El FBI ha anunciado que JBS Foods ha sido atacada por el ransomware REvil, que CrowdStrike asocia al grupo Pinchy Spider, un grupo de cibercriminales que opera su plataforma de ransomware-as-a-service fuera de Rusia. De nuevo se ha producido un ataque de ransomware de enormes proporciones tras el caso Colonial; esta vez se trata de JBS, con sede en Brasil, la empacadora de carne más grande del mundo por ventas, que ha asegurado «avances significativos en la resolución del ataque cibernético», que afectó a los servidores que respaldan sus operaciones en América…
Lee masEl grupo detrás de SolarWinds vuelve a la carga con un ataque de correo masivo
En esta ocasión, Nobelium ha amenazado a más de 150 organizaciones, entre las que destacan grupos de desarrollo internacional y trabajo humanitario. El grupo de ciberdelincuentes Nobelium, que ha estado detrás del incidente de SolarWinds, ha vuelto a la carga con una campaña de phishing sofisticada dirigida unas 3.000 personas en más de 150 organizaciones de 24 países. El grupo lanzó recientemente su ataque desde una cuenta de marketing secuestrada a la compañía USAID. Nobelium, vinculado al Servicio de Inteligencia Exterior de Rusia (SVR) por los gobiernes de Estados Unidos y Reino Unido, tiene…
Lee masCiberataques al sector sanitario: una amenaza para la salud del paciente
Un informe del grupo Sham pone de relieve las vulnerabilidades de los dispositivos conectados de tratamiento y diagnóstico. El sector sanitario es, desde hace más de un año, uno de los objetivos más jugosos de los ciberdelincuentes. Desde la llegada de la pandemia de la COVID-19 se han producido incidentes que van desde las pérdidas económicas hasta el cese total o parcial de la actividad de los centros. En España, más de 500 instituciones notificaron incidentes o reportes de vulnerabilidad, según el Instituto Nacional de Ciberseguridad (Incibe). Además, el Libro…
Lee masEstados Unidos dice que el ataque de ransomware a la empacadora de carne JBS probablemente provenga de Rusia; reanudación de la matanza de ganado
La brasileña JBS SA le dijo al gobierno de Estados Unidos que un ataque de ransomware contra la compañía que interrumpió la producción de carne en América del Norte y Australia se originó en una organización criminal probablemente con sede en Rusia, dijo el martes la Casa Blanca. JBS, la empacadora de carne más grande del mundo, dijo el martes por la noche que había logrado «un progreso significativo en la resolución del ciberataque». La «gran mayoría» de las plantas de carne de res, cerdo, aves y alimentos preparados de la…
Lee masEstados Unidos incauta dos dominios utilizados en ciberataques que imitaban las comunicaciones de USAID
El Departamento de Justicia de Estados Unidos dijo el martes que se había apoderado de dos dominios de Internet que habían sido utilizados en ataques de spear-phishing que imitaban comunicaciones por correo electrónico de la Agencia de Estados Unidos para el Desarrollo Internacional. El Departamento de Justicia dijo que se apoderó de dos dominios de comando y control (C2) y de distribución de malware el 28 de mayo después de obtener una orden judicial para hacerlo. La incautación se realizó con la esperanza de identificar a los grupos que habían sido…
Lee mas