WikiLeaks acusa a la CIA de hackear teléfonos, PC y televisiones inteligentes.
El portal filtró ayer más de 8.700 documentos que presuntamente detallan operaciones secretas de ciberespionaje llevadas a cabo por la CIA. WikiLeaks comenzó ayer a publicar miles de documentos que presuntamente desvelan el ciberespionaje realizado por la CIA a través de dispositivos móviles, ordenadores y televisiones inteligentes, hackeados y convertidos por la agencia en micrófonos para poder realizar escuchas. La filtración estos documentos expone las técnicas que la CIA ha estado utilizando, como la de evitar el software antivirus de firmas de seguridad como Avira, Bitdefender o Comodo. Los expertos…

Lee mas

Las tecnológicas responden a las revelaciones de Wikileaks.

Compañías como Apple, Samsung y Microsoft declaran trabajar para garantizar la seguridad, ante las posibles escuchas de la CIA. Los gigantes tecnológicos Apple, Samsung y Microsoft han respondido a las revelaciones realizadas por Wikileaks que indican que sus productos habrían sido comprometidos por la CIA. Así, se desprende que la agencia de espionaje estadounidense utiliza técnicas para intervenir los micrófonos de smartphones y televisiones inteligentes, y para atacar equipos. Wikileaks publicó el pasado martes 8.761 documentos denominados ‘Year Zero’, la primera parte de una serie de ‘píldoras’ sobre la Agencia…

Lee mas

Samsung e INCIBE, juntos para impulsar la ciberseguridad.

La empresa tecnológica mantiene un firme compromiso con la ciberseguridad y la concienciación de ciudadanos y empresas sobre la relevancia de las medidas de protección en el entorno digital. Samsung anuncia la firma de un acuerdo marco de colaboración con el Instituto Nacional de Ciberseguridad de España (INCIBE) con el objetivo de realizar actividades, acciones y/o proyectos conjuntos destinados a promover la concienciación de los usuarios, la compartición de conocimientos y las buenas prácticas en el ámbito de la ciberseguridad. Ambas organizaciones establecerán mecanismos de comunicación a alto nivel para…

Lee mas

CA Technologies adquiere la firma de seguridad Veracode.

Veracode ofrece una plataforma de software como servicio que se centra en tecnologías que permiten a los desarrolladores mejorar la seguridad de las aplicaciones desde la creación hasta la producción. Los esfuerzos de CA Technologies por ampliar su oferta de pruebas para empresas y desarrolladores de aplicaciones han culminado con la adquisición de la empresa de seguridad Veracode. La operación, que se completará en el segundo trimestre del año, ha sido cifrada en 614 millones de dólares. Veracode, que cuenta con más de 500 empleados en todo el mundo y…

Lee mas

6TO. Congreso Cybersecurity Bank & Government.

“CONGRESO DE SEGURIDAD INFORMÁTICA Y SEGURIDAD DE LA INFORMACIÓN DE LOS BANCOS Y GOBIERNO” La información en cualquiera de sus formas cobra relevancia si ésta es manipulada, robada, eliminada o adulterada. En dicho contexto, vemos diversos casos en donde los números de las tarjetas de crédito y débito son capturados por los delincuentes, casos en donde un delincuente toma la identidad de otra persona para efectuar robos «legales» de transferencia de propiedades diversas, casas, carros, entre otros. Vemos como documentación de procesos de compras estatales pueden ser manipulados, eliminados o…

Lee mas

Las herramientas de la CIA para ‘hackear’ teléfonos y televisores, según la última filtración WikiLeaks.

El sitio de filtraciones de documentos confidenciales WikiLeaks publicó detalles de lo que asegura son las herramientas de hackeo de gran alcance utilizadas por la Agencia Central de Inteligencia de Estados Unidos (CIA, por sus siglas en inglés). El portal liderado por Julian Assange señaló que las supuestas armas cibernéticas incluyen software malicioso creado para sistemas Windows, Android, iOS, OSX y Linux, así como routers de internet. Una parte del software se desarrolló internamente, según WikiLeaks, pero indicaron también que los servicios de inteligencia británicos MI5 han ayudado a elaborar…

Lee mas

Robots, un océano de debilidades y amenazas.

Un estudio de IOActive relaciona los riesgos de estas máquinas con los de los dispositivos IoT. Además, concluye que la mayoría de errores encontrados podrían haberse evitado mediante «medidas populares de seguridad». Los robots y los dispositivos IoT tienen más cosas en común de lo que pudiera parecer a primera vista. Al menos en lo que a temas de brechas de seguridad se refiere. Un análisis de los robots domésticos y de las instalaciones industriales, realizado por la consultora IOActive, ha revelado que comparten muchas de las mismas debilidades básicas…

Lee mas

HummingBad, el malware que ha infectado más de 85 millones de dispositivos móviles.

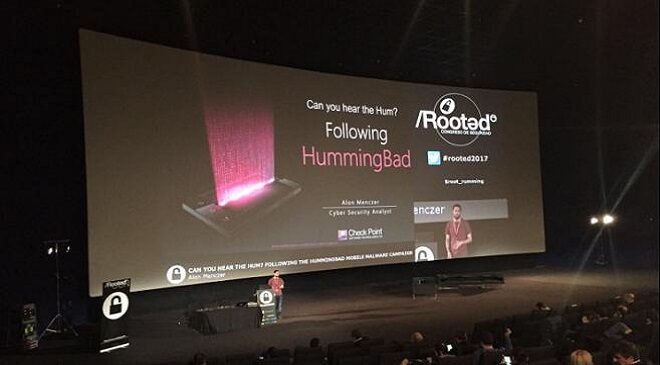
Check Point ha explicado en el congreso Rooted CON cómo funciona el malware que utiliza los dispositivos infectados para lanzar ataques o robar sus datos. Check Point, proveedor mundial especializado en seguridad, ha participado en Rooted CON 2017, un congreso de seguridad informática que tuvo lugar en Madrid la semana pasada. Rooted CON ha contado con una ponencia de Alon Menczer, analista senior del equipo de prevención de amenazas móviles de Check Point. Menczer ha explicado el funcionamiento de HummingBad, el malware móvil que ya ha infectado más de 85…

Lee mas

La ciberseguridad plantea nuevos retos al sector financiero.

Los procesos de fusión y adquisición, las nuevas tecnologías de pago y los procesos de digitalización son grandes oportunidades para las entidades financieras, pero aumentan significativamente su exposición y, por tanto, su riesgo a ser atacadas por las organizaciones criminales. En este punto, los modelos preventivos no son suficientes: es necesario definir un nuevo modelo que permita minimizar el impacto y las consecuencias de los ciberataques mediante una detección y respuesta rápida y efectiva, como se puso de manifiesto en un encuentro organizado por CSO. El sector financiero se ha…

Lee mas

Qué hacer si hackean tus cuentas en redes sociales.

Tus cuentas en redes sociales como Facebook, Youtube, Instagram o Snapchat son jugosos cebos para los hackers, que pueden intentar acceder a ellas para obtener tus datos personales, perpetrar robos y secuestros o pedirte un rescate para no publicar información íntima. Los “me gusta”, las fotografías que colgamos, los artículos que compartimos, las ubicaciones que añadimos a nuestras imágenes o las opiniones que vertemos en redes sociales son una suerte de ADN de nuestras vidas, una serie de datos muy valiosos cuyo poder no deberíamos subestimar, especialmente si caen en…

Lee mas

La ciberseguridad en la movilidad se cuela en el MWC.

En 2016, el CERT de Seguridad e Industria gestionó 147 tipos diferentes de incidentes que afectaron a dispositivos móviles, dos de ellos estaban relacionados con estafas, mientras que los 145 restantes fueron incidentes relacionados con «ransomware. La ciberseguridad ha tenido este miércoles un protagonismo especial en el Mobile World Congress de Barcelona, el gran evento. El Instituto Nacional de Ciberseguridad (INCIBE), ha querido aprovechar esta cita para promover el potencial español en materia de ciberseguridad y abordar la seguridad de la información aplicada a la movilidad. Entre las diferentes acciones…

Lee mas

Las operadoras de telefonía móvil debaten sobre los retos en ciberseguridad en el MWC.

La Secretaría de Estado para la Sociedad de la Información y la Agenda Digital, a través del Instituto Nacional de Ciberseguridad (INCIBE), ha celebrado una mesa redonda en el marco del Mobile World Congress en la que responsables de ciberseguridad de compañías de telefonía móvil han analizado los retos que deben afrontar en ciberseguridad y movilidad. La ciberseguridad ha tenido hoy un protagonismo especial en el Mobile World Congress, el gran evento internacional de la industria del móvil que se está celebrando esta semana en Barcelona. El Instituto Nacional de…

Lee mas

Al descubierto: la mala praxis del equipo de seguridad de Yahoo.

Un comité de investigación interno revela que la fuga de datos que sufrió la compañía en 2014 «no fue debidamente investigada y analizada», y que su respuesta fue «errónea y tardía». Una nueva investigación interna ha revelado las malas prácticas de Yahoo a la hora de lidiar con la brecha de seguridad que sufrió en 2014 y que dejó al desnudo la información de unas 500 millones de cuentas. La compañía supo en ese momento que algo estaba fallando, pero su estrategia de respuesta fue errónea y tardía. Es más,…

Lee mas

¿Cuáles son las armas con las que se combate en el ciberespacio, el nuevo frente de guerra del siglo XXI.

No sabían qué estaba pasando. El equipo se dañaba constantemente, pero la causa era un misterio. Lo reemplazaban, pero volvía a ocurrir. Transcurrió un año antes de que se descubriera que el problema era que un gusano informático llamado Stuxnet había infectado los sistemas electrónicos de la planta de enriquecimiento de uranio de Natanz, en Irán. Esa era la razón de las fallas que le causaron daños y retrasos al programa nuclear iraní. El descubrimiento de Stuxnet, en 2010, evidenció que los crímenes cibernéticos podían ir más allá del espionaje…

Lee mas

Las compañías europeas desconocen aún la nueva regulación europea de protección de datos.

Según un estudio realizado por IDC para la firma de seguridad ESET, casi el 78% de los responsables tecnología encuestados desconocían el impacto de la nueva norma sobre sus empresas. ESET, empresa de seguridad informática con sede en la Unión Europea, en colaboración con la consultora independiente IDC, ha hecho público en el marco del Mobile World Congress, un estudio en el que se pone de relevancia que la gran mayoría de empresas europeas desconoce aún el alcance de la nueva regulación sobre protección de datos, que entró en vigor…

Lee mas

Un nuevo chip podría revolucionar la seguridad de los ‘smartphones’ y dispositivos IoT.

Un grupo de ingenieros de la empresa surcoreana SK Telecom han desarrollado un pequeño chip que podría ayudar a asegurar completamente las comunicaciones en varios dispositivos electrónicos portátiles y IoT generando números aleatorios para el cifrado. Un grupo de ingenieros de la empresa surcoreana SK Telecom han desarrollado un pequeño chip que podría ayudar a asegurar completamente las comunicaciones en varios dispositivos electrónicos portátiles y IoT. El procesador es de solo cinco milímetros cuadrados y es capaz de generar matemáticamente números aleatorios que son la base de los sistemas de…

Lee mas