ESET descubre una app falsa que esconde un nuevo malware bancario.
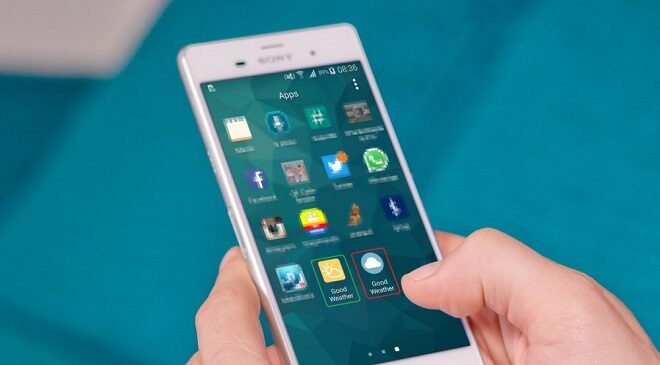
Versión troyanizada de la benigna “Good Weather” logró evadir los mecanismos de seguridad de Google y apareció en la tienda móvil Google Play el 4 de febrero. Investigadores del laboratorio de ESET han descubierto un nuevo malware bancario con capacidades de bloqueo de pantalla, escondido en una aplicación de pronóstico del tiempo que simulaba a la benigna “Good Weather”. Su versión troyanizada podía descargarse desde Google Play y creaba botnets en los usuarios afectados. Este malware es detectado por ESET como Trojan.Android/Spy.Banker.HU La app falsa logró evadir los mecanismos de…

Lee mas

Huawei, INCIBE y Red.es promueven la ciberseguridad en entornos de IoT.

Su libro blanco «Hacia la creación de un mundo IoT fiable y gestionado» posiciona a España como un modelo en Europa Occidental y orienta a las empresas en la definición de futuras normas de seguridad en entornos IoT. En el marco del Mobile World Congress 2017, Huawei, en colaboración con el Instituto Nacional de Ciberseguridad (INCIBE) y Red.es, entidades dependientes de la Secretaría de Estado para la Sociedad de la Información y Agenda Digital, han presentado el libro blanco sobre ciberseguridad en entornos del Internet de las Cosas Hacia la creación de…

Lee mas

Trend Micro lanza Deep Security 10 para proteger los servidores en la nube híbrida.

La nueva seguridad XGen mejora la protección del servidor y se extiende a arquitecturas de contenedores. Trend Micro, proveedor mundial de soluciones de ciberseguridad, ha anunciado la disponibilidad de Trend Micro Deep Security 10, potenciada por Trend Micro XGen Security, una combinación de técnicas de defensa intergeneracional frente a amenazas que potencia todas las soluciones de seguridad de Trend Micro. Con esta versión, Deep Security continúa protegiendo servidores físicos, virtuales y cloud, en entornos como VMware, Amazon Web Services (AWS) y Microsoft Azure, y agregando múltiples técnicas nuevas de seguridad que…

Lee mas

Cinco maneras de detectar un correo electrónico de ‘phising’.

Los estafadores de este ‘malware’ están en constante evolución y sus métodos se están volviendo más astutos y difíciles de localizar. Nadie quiere creer que somos víctimas de una estafa de phising. Sin embargo, según el informe de investigación de violación de datos de Verizon, el 30% de los correos electrónicos de phishing se abren, lo que explica la popularidad de este ataque. Simplemente funciona. Aun así existen maneras de identificar este cibercrimen. Esperar lo inesperado. Un informe de Wombat Security publicó que estos ataques estaban disfrazados como alfo que…

Lee mas

Cisco lanza una nueva gama de Firewall de próxima generación.

La compañía está redoblando sus esfuerzos en el campo de la seguridad, tal y como ha destacado durante la celebración de Cisco Live 2017. La celebración del Cisco Live 2017, evento referencia de la compañía en Europa, ha servido para poner de relieve la apuesta de la compañía por la seguridad. Su objetivo es acompañar todos los procesos de transformación digital de las compañías desde una perspectiva holística en la que la protección es el nexo de unión de las demás tecnologías, más en un nuevo ecosistema en el que el…

Lee mas

Cisco optimiza la protección y el rendimiento de los negocios con su nuevo firewall.

Cisco Firepower 2100 Series para el extremo de Internet previene los cuellos de botella e incrementa la eficiencia con herramientas de gestión mejoradas. Cisco ha presentado la gama Firewall de Próxima Generación Firepower 2100, diseñada para garantizar la disponibilidad y proteger las funciones críticas y los datos de negocio de las organizaciones que procesan un gran volumen de transacciones sensibles como las pertenecientes a banca y retail. La nueva gama pretende eliminar la necesidad de elegir entre rendimiento y protección incorporando una nueva arquitectura escalable y mejoras de hasta el…

Lee mas

Qué esperar de la Administración Trump en ciberseguridad.

El presidente está presionando para mejorar los sistemas de TI del Gobierno, así como para impulsar la vigilancia. La administración del presidente de Estados Unidos, Donald Trump, está aumentando el gasto en ciberseguridad del Gobierno, ya que ha incrementado la vigilancia digital y las soluciones de encriptación. Así lo ponen de manifiesto algunos expertos en políticas de este sector, quienes esperan que Trump se centre en mejorar la ciberseguridad de las agencias de Estados Unidos mientras huye de las nuevas regulaciones de ciberseguridad para las empresas. El presidente probablemente buscará…

Lee mas

Se duplica el número de ataques de ‘ransomware’ en la segunda mitad de 2016.

El informe «H2 2016 Global Threat Intelligence Trends Report» de Check Point señala las tendencias principales en ‘malware’ que afecta a las redes y a los dispositivos móviles. Check Point ha publicado su nuevo informe “H2 2016 Global Threat Intelligence Threats”, que desvela que el número de ataques de ransomware se duplicó durante la segunda mitad de 2016, pasando del 5,5% al 10,5%. Este informe marca las tácticas clave que utilizan los ciberdelincuentes para atacar a las empresas, y da una visión detallada del ecosistema de amenazas en las principales…

Lee mas

Siete de cada diez grandes empresas sufrirán ciberataques en 2019.

El número de ciberamenazas no deja de crecer en Europa y Estados Unidos, con un importante foco en las grandes organizaciones.  Si alguna gran compañía creía todavía que estaba fuera del punto de mira de los hackers, craso error. No en vano, siete de cada diez corporaciones de Europa y EEUU se enfrentarán a ataques cibernéticos en el año 2019, apenas a dos años vista, con la integridad y confidencialidad de su información moviéndose totalmente en arenas movedizas. Así lo asegura la firma de análisis IDC, entidad que alerta también…

Lee mas

RSA lanza soluciones «Business-Driven Security».

La nueva arquitectura vincula los detalles de la seguridad con el riesgo empresarial para ayudar a las organizaciones a superar el «gap of grief». RSA, unidad de negocio de Dell Technologies, ha anunciado su arquitectura de seguridad orientada al negocio RSA Business-Driven Security, un nuevo enfoque para ayudar a los clientes a mitigar el riesgo cibernético y proteger sus activos más valiosos. Esta arquitectura permite a empresas de todos los tamaños tomar las riendas de su estrategia de seguridad de forma rápida y eficiente. Las soluciones de seguridad orientadas al…

Lee mas

¿Son suficientes los firewalls para nuestra estrategia de seguridad?

Opinión: Desde que se ha reconocido la existencia de los APT, los firewalls han evolucionado introduciendo cada vez más características para evitarlos, pero siguen sin ser capaces de contener estos ataques. Es cierto, la seguridad vive aún bajo el reinado de los firewalls. Son la herramienta principal para la protección de las redes y la forma más simple de defensa, y su concepto es entendido como la barrera que evita que los incendios se propaguen. Aunque prácticamente todas las compañías cuentan con un firewall, el número y la complejidad de…

Lee mas

Cómo las marcas te espían por internet para enviarte publicidad personalizada y cómo evitarlo.

Hace algunos día, compré un billete de avión por internet. Poco después, cuando entré en mi cuenta de Facebook, me sorprendí al comprobar cómo la red social me mostraba anuncios sobre el lugar al que voy a viajar. Pero eso no fue todo. YouTube también me sugirió varios videos sobre mi nuevo destino vacacional. Y, cuando reservé el alojamiento a través de una página web, recibí un anuncio en mi cuenta de Gmail con promociones exclusivas para ese mismo viaje. Vivimos en el mundo de la publicidad a la carta…

Lee mas

Los `hackers´ de recientes ataques bancarios utilizaron el ruso como señuelo.

Las muestras del software malicioso empleado en los ataques contienen lo que parecen ser palabras rusas y comandos mal traducidos. Los hackers que han estado detrás de una sofisticada campaña de ataques lanzados contra entidades financieras de todo el mundo han introducido intencionadamente palabras y comandos rusos en su malware para despistar a los investigadores. La firma de ciberseguridad BAE Systems ha obtenido y analizado recientemente muestras de malware relacionadas con una campaña de ataques dirigidos a 104 organizaciones -bancos la mayoría de ellas- de 31 países. Los investigadores de…

Lee mas

Google revela vulnerabilidad de Windows aún no resuelta por Microsoft.

Cumpliendo un procedimiento de rutina, Google han dado a conocer los detalles de una vulnerabilidad de Windows detectada en marzo de 2016, que aún no ha sido solucionada por Microsoft. Project Zero ha dado a conocer la vulnerabilidad, 90 días después de haber notificado a Microsoft, cumpliendo así su procedimiento estándar para tales anuncios. En realidad, la data de la vulnerabilidad es considerablemente superior a 90 días, al haber sido detectada en marzo de 2016 por el ingeniero de Google Mateusz Jurczyk, y que Microsoft intentó eliminar mediante su actualización MS16-074…

Lee mas

Retos y oportunidades en materia de protección de datos para 2017.

Hay que adaptar modelos proactivos basados en la prevención. Durante el año 2016 se han producido importantes novedades legislativas en materia de protección de datos que afectarán a la transformación digital  de las empresas en las que el ‘Dato’ y el data governance cobran un valor importantísimo, teniendo que evaluar las políticas de protección de datos implantadas para adaptarlas a la nueva regulación. Las principales novedades se centran en el Paquete Europeo de Protección de Datos que entró en vigor en mayo de 2016, compuesto por el Reglamento Europeo de…

Lee mas

Microsoft cancela su actualización de seguridad para febrero.

La compañía hizo pública esta noticia después de que dijese que simplemente se cancelaría. Aun así, los expertos afirman que esto no les repercutirá de forma negativa. Microsoft anunció la semana pasada la cancelación de sus actualizaciones de seguridad para Windows y otros productos en febrero, después de decir que simplemente se retrasarían.  Los expertos, que lucharon contra esta decisión, han señalado que las vulnerabilidades encontradas irán sin parche y, por lo tanto, la planificación de TI ha sido interrumpida. «Descubrimos un problema de última hora que podría afectar a…

Lee mas