Una vulnerabilidad de WordPress ataca a más de 1.5 millones de páginas web.
Los atacantes están aprovechando el fallo recientemente restablecido de la API REST que permite que el código se inyecte en los sitios web de WordPress. Una vulnerabilidad, ubicada en la API REST de la plataforma de WordPress, permite a los atacantes no autenticados modificar el contenido de cualquier publicación o página de este sitio. El fallo fue corregido en WordPress 4.7.2, lanzado el 26 de enero, pero el equipo de WordPress no reveló públicamente la existencia de la vulnerabilidad hasta una semana después para dar tiempo suficiente a un gran número de…

Lee mas

IBM lleva Watson for CyberSecurity a los centros de operaciones de seguridad.

Entre las novedades se incluye un chat bot con tecnología Watson y un asistente de seguridad que funciona por voz. IBM Security ha anunciado que los Centros de Operaciones de Seguridad (en inglés SOCs) ya pueden utilizar Watson for Cyber Security. Durante el último año, Watson ha sido entrenado en el lenguaje de la ciberseguridad, asimilando cerca de un millón de documentos de seguridad. Según estudios de IBM, los equipos de seguridad examinan una media de 200.000 eventos de seguridad al día, utilizando más de 20.000 horas al año buscando…

Lee mas

Ranking de los 10 principales incidentes de ciberseguridad en 2016.

El robo de información, los ciberdelitos, las infecciones por malware y los incidentes relacionados con el cifrado de información han encabezado este ranking elaborado por INCIBE. El Instituto Nacional de Ciberseguridad (INCIBE), organismo dependiente del Ministerio de Energía, Turismo y Agenda Digital, ha publicado el ranking de los diez principales incidentes de ciberseguridad producidos en 2016 en todo el mundo y recogidos a través de la Bitácora de Ciberseguridad de INCIBE. Esta lista se establece teniendo en cuenta criterios de impacto económico, dimensión de las fugas o robos de información…

Lee mas

Accenture ayudará a securizar la tecnología Blockchain.

La compañía ha creado un sistema en el que los desarrolladores pueden almacenar credenciales en criptoprocesadores especializados. Accenture quiere ayudar a los negocios a securizar la tecnología Blockchain mediante el bloqueo de las claves de cifrado que se utilizan para firmar transacciones. Para ello, ha creado un sistema en el que los desarrolladores pueden almacenar credenciales en criptoprocesadores especializados llamados módulos de seguridad de hardware (HSM). Éstos son utilizados normalmente por los bancos para almacenar los códigos PIN asociados a las tarjetas de pago las contraseñas utilizadas para hacer transacciones…

Lee mas

SonicWall detecta avances en los profesionales de la seguridad, pero también en los `hackers´.

Los dispositivos `Internet of Things´ se vieron comprometidos a gran escala debido al deficiente diseño de sus medidas seguridad, abriendo así la puerta a la difusión de ataques de denegación de servicio. SonicWall, compañía de seguridad que protege más de un millón de redes empresariales a nivel mundial, acaba de anunciar las conclusiones de su 2017 Annual Threat Report, informe que destaca los avances más notables realizados por los profesionales de la seguridad y por los cibercriminales durante el 2016. El estudio ha sido redactado a partir de información recopilada…

Lee mas

Según Eset, el IoT será un blanco fácil para los hackers.

La compañía europea de seguridad analiza otros frentes de ataque y áreas de expansión de amenazas el pasado mes de enero. En el futuro van a comenzar a proliferar ataques cada vez más sofisticados en el ámbito del Internet de las Cosas (IoT) que afectarán a múltiples sectores verticales, según revela Eset, la empresa europea de ciberseguridad. Pero además de estas nuevas vías de contagio para expandir amenazas, los ciberdelincuentes siguen utilizando los conductos habituales para infectar bases de datos y equipos. Durante el mes pasado el laboratorio de Eset…

Lee mas

Cae el `malware´ en 2016, pero el `ransomware´ alcanza cifras desorbitadas.

Los cibercriminales lanzaron menos tipos nuevos de `malware´ el año pasado, ya que estaban demasiado ocupados recaudando los más de 1.000 millones de dólares que ganaron con el `ransomware´. Los ciberdelincuentes lanzaron un menor número de ataques de malware en 2016, aunque la razón de esta disminución es que estaban demasiado ocupados recaudando el dinero de los ataques de ransomware que habían ejecutado. El número de muestras únicas de malware descubiertas en 2016 fue de 60 millones, un 6,25% menos que los 64 millones del año anterior, según un informe…

Lee mas

Siete consejos a tener en cuenta para la seguridad de la movilidad.

La movilidad es esencial para una empresa exitosa, pero el desafío es asegurar todos esos datos. Hoy en día, la movilidad de los empleados y los programas BYOD (Bring Your Own Device) de oficina son fundamentales para la productividad empresarial. Los dispositivos móviles, las aplicaciones móviles y las redes que utilizan son ahora esenciales para satisfacer a los clientes, colaborar más eficazmente con los proveedores y mantener a los empleados productivos en cualquier momento y en cualquier lugar. Pero claro, todo esto crea nuevos retos en el tema de la…

Lee mas

‘Hackers’ de Anonymous atacaron sitios de pornografía infantil.

El grupo de piratas informáticos dio de baja a 10.000 portales alojados en la web profunda. Los ‘hackers’ suelen acaparar los titulares de prensa por sus fechorías. Sin embargo, los protagonistas de esta historia obraron como auténticos justicieros, como defensores clandestinos de la ética. El pasado viernes, un grupo, afiliado a Anonymous, acudió a sus habilidades con la informática no para robar información o dinero, sino para dar de baja a 10.613 sitios alojados en la web oscura, el bajo mundo de la red, un lugar en que, a semejanza…

Lee mas

El Threat Report de SonicWall destaca los avances realizados en la ciberseguridad.

El volumen de muestras únicas de malware descendió hasta los 60 millones, un descenso del 6,25%. SonicWall anuncia las conclusiones de su Annual Threat Report, que destaca los avances más notables hechos por los profesionales de la seguridad y los cibercriminales durante el 2016. El informe ha sido redactado a partir de datos recopilados a lo largo del 2016 por la Global Response Intelligence Defense (GRID) Threat Network de SonicWall con datos diarios de más de un millón de sensores de seguridad en aproximadamente 200 países y regiones. De acuerdo…

Lee mas

Detectan ataques dirigidos “invisibles” realizados con software legítimo.

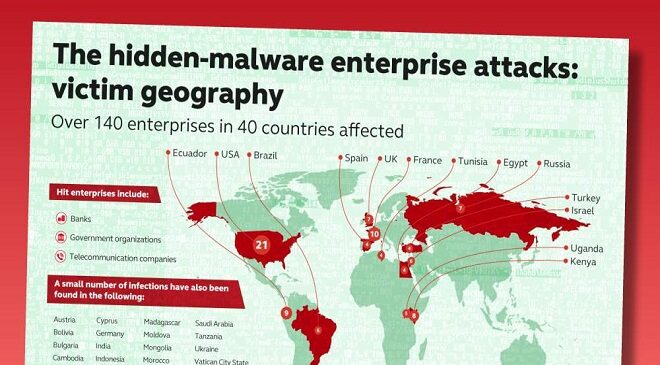
Kaspersky Lab ha descubierto una serie de ataques dirigidos “invisibles” que utilizan software legítimo. Bancos, empresas de telecomunicaciones y organizaciones están entre los principales objetivos y las técnicas usadas son similares a las utilizadas con GCMAN y Carbanak. Kaspersky ha distribuido un comunicado donde dice haber sido contactada a finales del año 2016, por bancos de la Comunidad de Estados Independientes (CIS por sus siglas en inglés) luego de haber encontrado el software de pruebas de penetración Meterpreter en la memoria de sus servidores en un lugar donde no debería…

Lee mas

Un ‘hacker’ demuestra que la web oscura puede ser fácilmente comprometida.

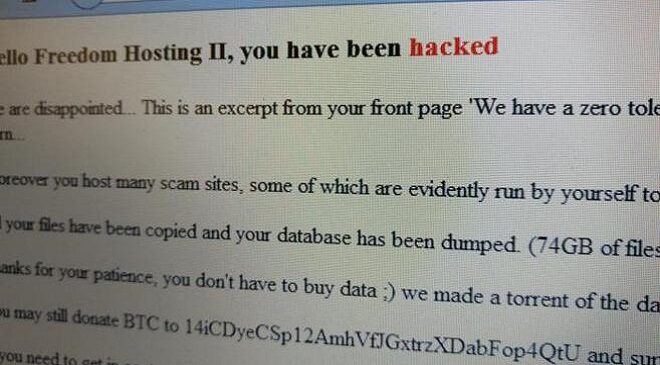
El atacante anónimo tumba el 20% de la web oscura por almacenar pornografía infantil. Hoy en día todo es vulnerable. El viernes pasado un hacker no identificado se descargó una gran base de datos robada de Freedom Hosting II en Internet, exponiendo potencialmente a sus usuarios. Este sitio es conocido por operar miles de webs accesibles a través del navegador Tor, un sistema utilizado en una red encriptada a la que llamamos “la web oscura”. Pero la semana pasada este servicio parecía haber caído. Su página de destino principal fue…

Lee mas

Estados Unidos aumenta la privacidad del correo electrónico y de la nube.

La nueva Ley de Privacidad del correo electrónico aprobada por la Cámara de Representantes de Estados Unidos actualizará una ley de privacidad de datos vigente desde hace 31 años. La Cámara de Representantes de Estados Unidos aprobó ayer la Ley de Privacidad del correo electrónico, la cual requerirá que las fuerzas del orden obtengan autorización del Tribunal para examinar correos electrónicos y otros datos almacenados con terceros durante más de seis meses. La Cámara americana aprobó el proyecto de ley mediante votación oral, y ahora pasará al Senado para su…

Lee mas

Director de inteligencia: “el sector de seguridad TI utiliza métodos medievales de intimidación”.

En el ámbito de la actualidad tecnológica abundan las noticias sobre las denominadas amenazas persistentes avanzadas, que afectan a empresas, instituciones públicas y consumidores. Sin embargo, las fuentes de esta información suelen ser las mismas empresas que se benefician del temor que infunden. ¿Qué tan confiables son estas fuentes? Una voz crítica en tal sentido es el director técnico de la entidad británica National Cyber Security Centre (NCSC), organismo creado recientemente en el Reino Unido como resultado de la consolidación de seis estamentos de seguridad informática estatal. El nuevo servicio…

Lee mas

Día de la Internet Segura, la importancia de securizar a los usuarios.

El 14 aniversario del Día de la Internet Segura coincide con un paradigma en que la expansión de nuevos dispositivos y tecnologías hacen del usuario la puerta de entrada para comprometer tanto las redes domésticas como los datos corporativos. Concienciar acerca de los riesgos de Internet se torna, a cada día que pasa, más importante toda vez que los usuarios y las empresas depositan sus datos y acciones en la web.  A pesar de que cada día hay más informaciones acerca de los riesgos que conllevan las nuevas tecnologías, las…

Lee mas

¿Se puede hackear un corazón humano?

Opinión: Las brechas de seguridad en dispositivos médicos obligan a incorporar la «security by design» (seguridad por diseño) en este tipo de equipos. Más importante que la reputación o intereses financieros es la vida de los pacientes que confían en estos dispositivos para sobrevivir, en el sentido literal de la palabra. Existe una tendencia clara en la industria de la salud hacia la digitalización y la hiperconectividad que promete interesantes beneficios para pacientes y médicos por igual. Por ejemplo, en vez de tener que desplazarse los primeros a sus respectivos…

Lee mas