Experto en seguridad informática pone en duda que los certificados HTTPS con validación extendida proporcionen, en realidad, una garantía adicional de confiabilidad de los sitios web que los utilizan. El experto en seguridad Troy Hunt escribe en su blog que los certificados HTTPS con validación extendida, o EV, no cumplen su objetivo fundamental, que es aumentar la confianza de los usuarios en el sitio web que visitan. Un certificado HTTPS corriente representa únicamente una garantía de que el dominio con el que se establece la comunicación es el mismo para…
Lee masCategoría: Ciberseguridad
Se dispara en España el ransomware móvil.
España ocupa el octavo puesto entre los países con mayor proporción de usuarios atacados con ransomware de PC en el último año. Entre 2015 y 2016, España no estaba incluida en ese top 10. Los actores que están detrás del ransomware móvil están dirigiendo sus ataques hacia los países más ricos. Los mercados más desarrollados no sólo cuentan con un nivel más alto de ingresos, sino también con una infraestructura móvil y de e-pagos más avanzada y con más usuarios. Según el informe anual de ransomware para 2016-2017 de Kaspersky Lab, este escenario…
Lee mas¿Quién es el responsable de un ciberataque?
Miguel Ángel García Matatoros, Director General en Blue Telecom Consulting. La parte positiva de sufrir un ciberataque, si la hay, es que nos ayuda a ser conscientes de lo vulnerables que somos. A partir de allí, comenzamos a plantearnos si de verdad estamos haciendo todo lo necesario para proteger nuestros negocios convenientemente, pero también si podemos seguir confiando en los proveedores que nos facilitan sus soluciones tecnológicas o sus servicios de telecomunicaciones. Una de las cosas que nos han enseñado los últimos incidentes de seguridad, como WannaCry, es que para causar…
Lee masIBM Z, el mainframe para el cifrado continuo de datos.
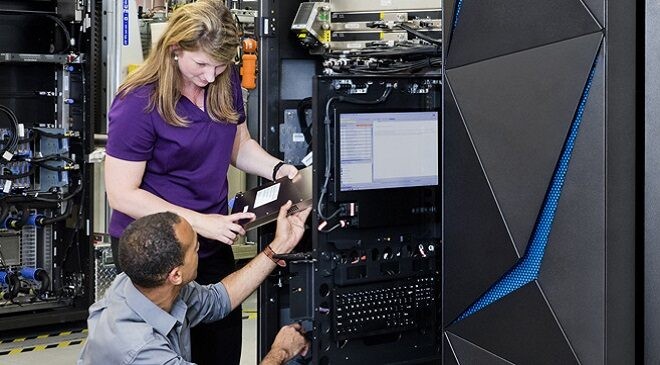
Las capacidades de cifrado de datos de este nuevo sistema están diseñadas para hacer frente a la epidemia mundial de infracciones de datos. IBM ha presentado hoy IBM Z, la próxima generación de sistemas de transacciones capaz de ejecutar más de 12.000 millones de transacciones cifradas por día. De la misma manera, el nuevo sistema también introduce un motor de cifrado innovador que, por primera vez, permite cifrar de forma continua los datos asociados con cualquier aplicación, servicio de nube o base de datos todo el tiempo. Las nuevas capacidades de cifrado de datos de IBM Z están…
Lee masAnálisis del estado de las vulnerabilidades de SCADA HMI.
Un estudio de Trend Micro Zero Day Initiative (ZDI) ha encontrado que la mayoría de estas debilidades se encuentran en las áreas de corrupción de memoria, de administración de credenciales deficiente, de falta de autenticación/autorización y valores predeterminados inseguros, y de errores de inyección de código. Los sistemas SCADA ejecutan varias de las infraestructuras críticas de diversos sectores en todo el mundo, lo que les convierte en atractivos para los cibercriminales. Los creadores de amenazas pueden usar su acceso a los sistemas SCADA para recopilar información como el diseño de una instalación,…
Lee masBlueliv, en busca de los chicos malos.
Lo que comenzó como un hobby para él se convirtió en el principal foco de su carrera profesional. Se propuso cambiar la forma de aplicar la ciberseguridad en el mundo de los negocios para crear un modelo de defensa inteligente colaborativo. Daniel Solís nos cuenta cómo fundó e hizo crecer Blueliv. Hacer que las compañías adopten medidas de protección es una tarea complicada, pero también lo es detectar cuándo comienzan a desgastarse o incluso a fallar. Con el aumento de los ciberataques en los lugares de trabajo, los expertos en…
Lee masEl empleado, la principal debilidad en la seguridad TI para las empresas.
El capital humano suele ocultar los incidentes de seguridad en el 40% de las empresas. La conclusión del informe “El factor humano en la seguridad TI: los empleados hacen vulnerables a las empresas”, elaborado por Kaspersky Lab y B2B International, no puede ser más clara: los empleados son la principal debilidad en la seguridad TI de las empresas españolas. Si se trata de destacar porcentajes, el 46% de los incidentes de seguridad en aquéllas son causados por su capital humano. Y la cosa no acaba aquí: los empleados suelen ocultar los…
Lee masEl insólito caso de Alf Göransson, el CEO de la empresa de seguridad Securitas, que cayó en bancarrota cuando le robaron la identidad.
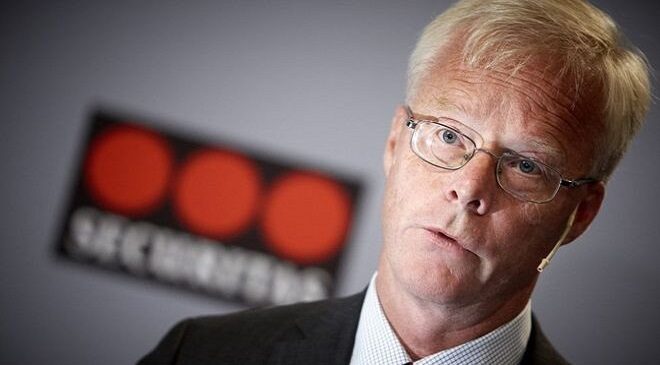
Es el director de una de las empresas de seguridad más grandes del mundo, pero eso no evitó que fuera ser víctima de robo de identidad. Al presidente ejecutivo de la empresa sueca Securitas AB, Alf Göransson, le llegó este lunes un aviso de la Corte Distrital de Estocolmo informándole de que estaba en bancarrota. Alguien se había hecho con sus datos personales y los había utilizado para pedir un préstamo a su nombre. Luego, había presentado ante las autoridades una solicitud de bancarrota. Esta fue aceptada por la justicia y, como consecuencia, la Oficina Sueca…
Lee masDonald Trump recibe donde más le duele: detectados ciberataques en 14 de sus hoteles.
Los hoteles más emblemáticos de Donald Trump exponen miles de datos de tarjetas de crédito de sus clientes por un fallo de seguridad en su sistema central de reservas. En las pasadas elecciones norteamericanas, el poderoso caballero Donald Trump se benefició notablemente de las violaciones de datos e interferencias de hackers rusos que desvelaron la existencia y el contenido de varios e-mails comprometidos de Hillary Clinton. Sin embargo, puede que el hombre de cabellos dorados ya no valore de igual forma las ciberamenazas de aquí en un futuro. Y es que nada menos…
Lee masCiberseguridad: ¿cuál es el perfil de vulnerabilidad de su empresa?
Al final de cuentas, tanto el Departamento de TI y el de Seguridad Patrimonial deben involucrarse para resolver el problema, y no sólo barrer debajo de la alfombra hasta que un ataque real ocurra. Recientemente, los ciberataques de gran escala afectaron a más de 74 grandes compañías en todo el mundo, incluyendo Sudamérica. Los ataques usan virus de rescate (“ransomware”), y “secuestran” los datos hasta que se paga una cantidad de dinero determinada. El episodio mostró que, en el escenario actual, la ciberseguridad es tan importante como la seguridad física.…
Lee mas¿Que supone un ciberataque a las pequeñas y medianas empresas?
El 89% de las pymes que han sido víctimas de un ciberataque coinciden en que el 31% tuvieron daños en su marca. Los ciberataques con ransomware son más frecuentes de lo que se piensa, sin ir más lejos, en los dos últimos meses se han dado dos ciberataques mundiales ocmo han sido WannaCry y Petya, ambos provocando la pérdida de datos y robando información de numerosas compañías. Los ataques provocan unos daños dificilmente calculables en su totalidad, pero IBM Security y el Security Intelligence coinciden en el cálculo y cifran…
Lee masPutin y Trump colaborarán sobre seguridad informática.
Los presidentes de Rusia y Estados Unidos habrían acordado este fin de semana la creación de «un grupo de trabajo impenetrable», dedicado a velar por la seguridad informática de ambos países. La seguridad informática fue uno de los temas en la agenda de la reunión sostenida por el presidente estadounidense Donald Trump con su homólogo ruso Vladimir Putin durante la cumbre del G20 realizada en Alemania durante el fin de semana. Refiriéndose al tema, Trump escribió en Twitter: “Putin y yo discutimos la creación de una unidad impenetrable de ciberseguridad,…
Lee mas¿Con la seguridad hemos topado?
Javier Zubieta, Desarrollo de Negocio de Ciberseguridad, GMV Secure e-Solutions. Todo lo contrario, la seguridad corporativa de las entidades financieras está facilitando, como no podría ser de otra manera, que la transformación digital iniciada sea un éxito, desde la parte que le toca. Porque la actividad y responsabilidades de seguridad dentro de una organización también se están transformado, alineándose con el negocio, bien por necesidad, bien por evolución o madurez. Pero esto no se consigue fácilmente. Una de las formas de modificar la percepción de la seguridad como un gasto…
Lee masSLocker, un ‘ransomware’ móvil que imita a WannaCry.
Esta variante destaca por cifrar los archivos de Android y por ser el primer ransomware móvil para capitalizar el éxito del anterior brote de WannaCry, según Trend Micro. La familia SLocker, uno de los ransomware de cifrado de archivos y de bloqueo de pantalla de móvil más antiguo, ha vuelto a resurgir después de unos años de escasa actividad. Y lo ha hecho copiando la interfaz gráfica de usuario de WannaCry, según ha detectado Trend Micro. Esta variante destaca por cifrar los archivos de Android y por ser el primer…
Lee masLas redes wifi públicas, un riesgo para la seguridad de los usuarios.
Los usuarios no son capaces de resistirse al uso libre de una red wifi pública pese al riesgo de dejar sin protección información personal y privada. Las redes wifi públicas y gratuitas, tan demandadas por los usuarios, son un foco de riesgos, conocidos pero ignorados según el informe “Riesgos de las redes Wi-Fi 2017” publicado hoy por Norton by Symantec (NASDAQ: SYMC), donde señala que casi nueve de cada diez consumidores ponen en riesgo sus datos cuando utilizan una red wifi pública. “Existe una enorme diferencia entre lo que la gente…
Lee masLos ataques cibernéticos suponen a la banca un gasto de 1,6 millones de euros.
Según el informe de Kaspersky Lab sobre las amenazas de ciberseguridad en el sector financiero, la pérdida de reputación corporativa es la consecuencia más temida para una de cada cinco entidades financieras. El estudio nos desvela que el 61% de los incidentes de ciberseguridad que afectan a la banca electrónica implican además toda una serie de costes colaterales muy importantes para la entidad atacada, desde pérdidas de datos, daños en la reputación de la marca o de la empresa, filtraciones de información confidencial, etc. Además, cuando estas organizaciones son atacadas…
Lee mas