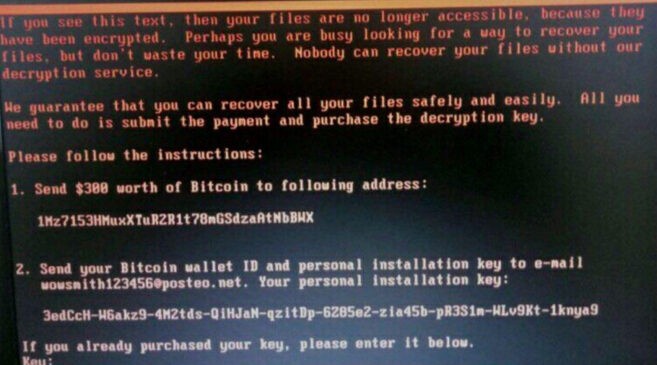
María Suárez Pliego, Socia Responsable, y Cristina Arenas López Davalillo, Asociada, ambas del Departamento de Privacidad y TI en Dutilh Abogados. Los acontecimientos del pasado mes de mayo, cuando empresas de todo el mundo sufrieron el ataque del virus informático WannaCry, han provocado que términos como ransomware, botnet, malware, etc., hayan traspasado las fronteras de los departamentos de IT, para instalarse en el lenguaje común empresarial y concienciar a todo su entorno sobre el riesgo que estos ciberataques suponen para las empresas, no solo por las pérdidas económicas que ocasionan,…
Lee masCategoría: Ciberseguridad
«¿He sido hackeado?»: las páginas web donde puedes ver si atacaron tu cuenta de email y cuándo lo hicieron.
Las noticias sobre ciberataques y hackeos masivos ocupan cada vez más titulares en todo el mundo. Y lo que antes parecía una posibilidad remota, se está convirtiendo en una experiencia común: ser presa de los ciberdelincuentes. Les ha ocurrido recientemente a grandes empresas e instituciones -el virus WannaCry o el más reciente Petya son buenos ejemplos- a redes sociales -como LinkedIn, Tumblr o MySpace- y también a grandes servicios de correo electrónico como Yahoo o Gmail. Efectivamente, una de las mayores preocupaciones es que los hackers accedan a nuestra cuenta…
Lee masCompartir datos puede poner en peligro la información.
El 47% de los españoles que comparte información ‘online’ con terceros pierde datos de sus teléfonos inteligentes. El informe My Precious Data: Stranger Danger, de Kaspersky Lab, alerta sobre el peligro que corren los datos confidenciales de los usuarios. Por dos motivos, principalmente: por la forma en la que comparten con otros su información y los dispositivos donde se almacena. El dato que desvela dicho informe no puede ser más elocuente: el 47% de los usuarios españoles que comparte información online con terceros pierde datos de sus teléfonos inteligentes, frente…
Lee mas‘War games in real world’… o cómo prepararse ante las ciberamenazas y los ciberdelincuentes.
En 1998 conocimos al virus CIH; en el año 2000 llegó I Love you, en 2004 Sasser y así, hasta nuestros días, con los ‘ransomwares’ WannaCry y Petya o NotPetya. Está claro que no hacemos más que tropezar, una y otra vez, con la misma piedra. Albert Einstein dijo “Locura es hacer lo mismo una y otra vez y esperar resultados diferentes”. Si Einstein fuera el CISO de una compañía podría cambiar la palabra “Locura” por “Seguridad” y se podría adaptar a la realidad de nuestros días. Si tomásemos un…
Lee masUna firma de software de contabilidad ucraniana pudo ayudar sin querer a propagar Petya.
La policía de Ucrania ha dicho que la familia dueña de esta compañía podría enfrentarse a cargos criminales si se confirma que sabían sobre la infección pero que no tomaron ninguna medida. La policía de Ucrania se ha apoderado de los servidores de una firma de software de contabilidad, Intellect Service, que se cree que ha ayudado sin querer a propagar malwareque atacó a muchas empresas globales el mes pasado. Esto proviene de la idea de que expertos en seguridad han dicho que algunas de las infecciones iniciales se propagaron…
Lee masMicrosoft protegerá carpetas contra encriptación por ransomware en Windows 10.
Microsoft está probando una nueva función para su software de seguridad Windows Defender, que impedirá a programas no autorizados cambiar el contenido de carpetas específicas en el PC, bloqueando así un procedimiento elemental de todo ransomware. Como su nombre sugiere, el ransomware secuestra los contenidos de las computadoras cifrando los archivos más importantes para todo usuario: documentos, fotografías y archivos multimedia. Microsoft intenta bloquear este procedimiento mediante una nueva función de seguridad. La última versión de prueba de Windows Defender permite al usuario seleccionar carpetas y asignarles el atributo de…
Lee masPanda Security y Stormshield, una alianza contra las ciberamenazas.
Las dos empresas firman una alianza tecnológica europea que ofrecerá a sus clientes una protección integral y global contra el cibercrimen. Estudios recientes muestran un aumento del 29% en brechas de seguridad desde 2013, con un coste promedio de 3,7 millones de euros para las empresas. Ante esta situación, Panda Security y Stormshield anuncian la creación de una alianza estratégica a nivel europeo. Esta asociación permitirá coordinar los esfuerzos de ambas compañías con el objetivo de optimizar la protección del mercado corporativo europeo. Esta oferta proporcionará a los clientes una…
Lee masLegitimados para «hackear», prevenidos para el enemigo silencioso.
Los últimos ciberataques vuelven a encender las alarmas sobre la necesidad de introducir mecanismos de respuesta más rápidos para hacer frente a las constantes amenazas que han convertido a internet en el nuevo campo de batalla. Las guerras tradicionales en las que soldados de élite armados hasta los dientes van camino de capitular. Hoy en día una invasión no por vía terrestre. Tampoco marítima. Los ejércitos son conscientes del nuevo campo de batalla, el ciberespacio, más rentable económicamente, más silencioso y, por supuesto, más efectivo. Los cibercriminales, en muchos casos…
Lee masOrganizaciones privadas y estatales optan por la “seguridad habilitada por hackers”.
Cuando la Secretaría de Defensa de Estados Unidos (DoD) anunció en noviembre pasado un sistema de recompensas para quienes detectaran vulnerabilidades en los distintos sitios web del ejército de ese país, sólo tomaría cinco minutos recibir el primer informe. Durante el mes siguiente, el DoD recibió 416 aportes, relacionados con 120 vulnerabilidades distintas. Una de las vulnerabilidades más graves fue revelada por un usuario que después de haberse conectado a un sitio web públicamente disponible, logró acceder a un sitio de uso interno de la Defensa, para el que se…
Lee masLa banca necesita integrar el riesgo cibernético en su estrategia global de operaciones.
Por Fernando Rufilanchas, Managing Director Financial Services Accenture España, Portugal e Israel. Los bancos son cada vez más conscientes de las amenazas que los delitos cibernéticos representan para su negocio y trabajan continuamente en mejorar sus defensas y en incrementar la sensibilización de su personal. Una investigación publicada por Accenture ha hallado que el 78% de los altos directivos responsables de seguridad confían en la estrategia de ciberseguridad de sus compañías. Sin embargo, quizá estos ejecutivos sean demasiado confiados, puesto que, según el mismo informe, de entre los miles de…
Lee masUcrania asegura tener pruebas que involucran a Rusia en el ciberataque Petya.
Moscú niega cualquier participación, añadiendo que las acusaciones son insostenibles. Según ha publicado la BBC, el servicio de seguridad de Ucrania -la SBU- afirma tener pruebas de que los servicios de seguridad rusos estuvieron involucrados en el ciberataque Petya que apuntó a empresas de todo el mundo a principios de la semana pasada. Sin embargo, Moscú niega cualquier participación, añadiendo que las acusaciones son insostenibles. El virus, que interrumpió los sistemas de TI en todo el mundo, congeló las computadoras y exigió un rescate. Y aunque las firmas ucranianas fueron las…
Lee masEl objetivo del ‘ransomware’ Petya no era hacer dinero, según varios expertos.
Varias compañías expertas en ciberseguridad creen que los atacantes no tenían ni siquiera herramientas para descifrar los archivos codificados y que el único móvil era hacer daño, sobre todo en Ucrania. Si el principal motivo fue hacer negocio, el ‘ransomware’ Petya resultó un gran fracaso. Es más, poco tiempo después del ‘secuestro’ la dirección de pago fue bloqueada por el servidor Posteo en los equipos de toda Ucrania, Rusia y Europa Occidental. Esto eliminó cualquier posibilidad de que se recibiera una clave de descifrado, y por lo tanto cualquier incentivo…
Lee masLa mitad de las compañías afectadas por ExPetr (Petya) pertenecen al sector industrial.
Según desvela Kaspersky Lab, cerca de 2000 objetivos se habrían visto afectados por el reciente ransomware ExPetr, siendo el 50% compañías pertenecientes a sectores industriales y de fabricación. Según se desprende de un estudio llevado a cabo por Kaspersky Lab, la mitad de las compañías que se vieron afectadas por el reciente ransomware Petya pertenecían al sector industrial. Esta nueva modalidad, a pesar de tener ciertas similitudes a PetrWrap (Petya modificado), finalmente se confirmó que no tenía ninguna conexión con el anterior ataque de WannaCry que se produjo apenas hace unas semanas. Según la telemetría aplicada…
Lee masPetya: por qué otro ‘ransomware’ ha sembrado el caos en apenas un mes.
Desde 2013, cientos de ataques de este tipo han causado muchos más daños y estragos que Petya sin tener trascendencia mediática alguna. Sin embargo, su carácter global y sus similitudes con WannaCry hacen de éste otro ‘ransomware’ para la historia. Dos ataques de características similares han sembrado el caos en apenas un mes y han sido los nombres propios más trascendentes de la cobertura mediática del sector en este tiempo. Petya, al igual que WannaCry, pasará a la historia por haber tenido consecuencias globales. El virus, que se ha extendido desde…
Lee masUna nueva oleada de ataques pone en jaque a empresas de todo el mundo.
El ‘ransomware’, de tipo Petya, se ha extendido desde Ucrania, donde ha llegado al Banco Central y al metro de Kiev, a todo el mundo. Reino Unido, Rusia e India son los países más afectados. En España se han localizado incidentes en algunas multinacionales presentes en el país. Afecta a equipos Windows. Si hace poco más de un mes fue WannaCry, hoy ha sido Petya (diminutivo de Pedro en ruso) quien ha puesto en jaque a empresas de todo el mundo. Muchos expertos avisaban de que el ciberataque global del…
Lee masEl ‘machine learning’ se convierte en un arma contra el terrorismo en las fronteras.
La nueva solución de Unisys, desarrollada en colaboración con Data61, automatiza las autorizaciones de acceso a personas o de entrada de paquetes gracias a la analítica de datos y a la predicción de riesgos. En la actualidad, la mayor parte de las decisiones sobre personas o paquetes sospechosos en las fronteras se toman basándose en reglas diseñadas por personas. Con las técnicas de machine learning y la analítica en tiempo real de los millones de datos disponibles se podrían revelar las intenciones reales de los viajeros. En este sentido, Unisys ha…
Lee mas