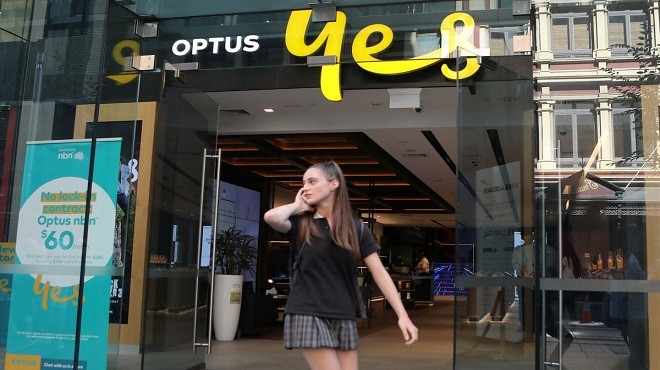
La empresa de telecomunicaciones número 2 de Australia, Optus, afectada por una violación masiva de datos, dijo el martes que sus defensas cibernéticas eran sólidas, lo que contradice el análisis del gobierno cuando surgieron informes de que los piratas informáticos habían publicado datos de decenas de miles de clientes. .
El gobierno federal australiano culpó a Optus por la violación, señaló una revisión de las reglas de privacidad y más multas, y sugirió que la compañía había «dejado efectivamente la ventana abierta» para que los piratas informáticos robaran datos.
El presidente ejecutivo de Optus, Kelly Bayer Rosmarin, dijo que había mucha «información errónea».
«Dado que no se nos permite decir mucho porque la policía nos ha pedido que no lo hagamos, lo que puedo decir… es que nuestros datos estaban encriptados y teníamos varios jugadores de protección», dijo Rosmarin a ABC Radio.
«Por lo tanto, no se trata de tener algún tipo de API (interfaz de programación de aplicaciones) completamente expuesta», agregó Rosmarin. Una API permite que dos o más programas informáticos se comuniquen entre sí.
Rosmarin dijo que Optus había informado a las autoridades después de la revisión inicial del incidente por parte del gobierno. Dijo que la mayoría de los clientes entienden que «no somos los villanos» y que la empresa no ha hecho nada deliberado para poner en riesgo los datos.
Optus , propiedad de Singapore Telecoms (STEL.SI), reveló la semana pasada que las direcciones residenciales, las licencias de conducir y los números de pasaporte de hasta 10 millones de clientes se habían visto comprometidos en una de las mayores filtraciones de datos de Australia.
Los medios australianos informaron que los piratas informáticos publicaron la información de unos 10.000 clientes en un foro en línea y amenazaron con publicar más a menos que Optus pagara un millón de dólares en criptomonedas.
Rosmarin dijo que «la Policía Federal Australiana (AFP) está en todo eso».
La AFP dijo que ha estado trabajando en estrecha colaboración con las fuerzas del orden en el extranjero para encontrar a los perpetradores.
El Consejo de Reguladores Financieros de Australia, que incluye al banco central, dijo el martes que sus miembros han estado trabajando juntos en respuesta al ataque cibernético.