Los hackers de ‘Fancy Bear’ revelan 350 casos de dopaje en el fútbol mundial.

Nueve tests a jugadores del Real Madrid y el FC Barcelona dieron positivo por sustancias dopantes y cannabis durante 2015, según la última filtración de ‘Fancy Bear’. Estamos acostumbrados a las filtraciones de información clave que han puesto contra las cuerdas a gobiernos, empresarios y líderes de opinión de todo el mundo. Anonymous se ha convertido en una figura clave en esta particular batalla por la transparencia, pero bajo esta bandera han surgido todo un sinfín de grupos con intereses más o menos justos a la hora de provocar brechas de…

Lee mas

WatchGuard Technologies adquiere Datablink para ampliar su portfolio de seguridad.

La adquisición se basará en soluciones de seguridad ‘wireless’ y de red de WatchGuard y hará accesible la autenticación multifactor para pymes y empresas distribuida. Según el Informe de Investigación de Brechas de Datos de 2016, el 63% de las violaciones de datos confirmadas implicaba el aprovechamiento de contraseñas débiles o robadas, poniendo de manifiesto que la autenticación de múltiples factores es un componente crítico para cualquier organización a la hora de realizar un enfoque general a la seguridad de los datos. Lamentablemente, el coste y la complejidad han mantenido esta…

Lee mas

Las ‘apps’ de taxis se ven en peligro por una nueva versión del troyano Faketoken en Android.

Los analistas de Kaspersky Lab han descubierto una nueva mutación del ‘malware’ capaz de robar credenciales desde aplicaciones para pedir y pagar taxis. El troyano también puede monitorizar las llamadas del usuario, grabarlas y transmitir los datos a los servidores de comando y control. El mercado de aplicaciones móviles está creciendo y ofrece cada vez más servicios que almacenan información financiera, incluidas entre ellas las aplicaciones de reservas de taxi y vehículos compartidos que necesitan contar con datos de tarjetas de crédito para realizar el pago. La nueva versión del…

Lee mas

¿Para qué sirven realmente los mapas de ciberataques?

La mayoría de estos mapas ‘online’ hoy en día se caracterizan solo por ser atractivos para la vista, aunque existen otras funciones creativas para poder sacarles más beneficio a su uso. Los mapas de ataques cibernéticos pueden ser divertidos de ver pero, ¿son útiles? La idea errónea común con estos mapas es que los datos son en directo o en tiempo real pero no lo son. La mayoría son sólo un subconjunto de ataques grabados o una reproducción de capturas de paquetes desinfectados. Aun así, no hay que descartar lo útil que puede ser el…

Lee mas

El mercado mundial de seguridad informática crecerá un 7% este año.

El gasto mundial en productos y servicios de seguridad sobrepasará los 86.000 millones de dólares este año, y llegará a 93.000 millones en 2018. El gasto mundial en productos y servicios de seguridad de la información alcanzará los 86.400 millones de dólares en 2017, un aumento del 7% con respecto a 2016, y se espera que el gasto crezca a 93.000 millones de dólares en 2018, según el último pronóstico de Gartner. Dentro del segmento de protección de infraestructuras, Gartner prevé un rápido crecimiento en el mercado de pruebas de seguridad (aunque desde una…

Lee mas

Se descubre un nuevo ‘malware’ bancario para móviles: Android Lokibot.

Los expertos de S21sec han descubierto y analizado muestras de este ‘malware’, el cual está a la venta en fotos ilegales por 2.000 dólares. El virus, además de sustraer información de tarjetas de crédito, inyecta código malicioso afectando a los sistemas móviles bancarios. S21sec ha publicado un estudio donde da a conocer el descubrimiento y características de un nuevo malware de tipo bancario dirigido a móviles Android: Android Lokibot, el cual no se basa en el conocido malware Lokibot ni comparte similitudes. Según el informe, el virus puede robar información de tarjetas de crédito e…

Lee mas

“Hacerse rico o morir en el intento”.

Un ciudadano de Nigeria ha organizado una oleada de ataques contra más de 4.000 empresas de petróleo y gas, minería, construcción y transporte. Check Point ha revelado hoy la identidad del delincuente responsable de una serie de ciberataques contra más de 4.000 empresas de los sectores de energía, minería e infraestructuras. La campaña comenzó en abril de 2017, y se ha dirigido a algunas de las multinacionales más grandes en las industrias de petróleo y gas, fábricas, banca y construcción. Su escala global, y las compañías a las que apuntaba, sugerían…

Lee mas

Aumentan los ataques DDoS en el segundo trimestre de 2017.

Según el informe sobre botnet DDoS del segundo trimestre de 2017 elaborado por los expertos de Kaspersky Lab, este periodo ha dejado claro que los ataques DDoS prolongados han vuelto. Los ataques DDoS se caracterizan no solo por su duración sino por su impacto geográfico. Esto se ha podido observar entre los meses de abril y junio, afectando a organizaciones con recursos online situadas en 86 países frente a los 72 que hube en el primer trimestre. Así lo refleja el informe sobre botnet DDoS del 2T de 2017 elaborado por los expertos de…

Lee mas

El gasto en seguridad aumentará un 7% en 2017 con respecto al año anterior.

Según Gartner, los servicios de seguridad seguirán siendo el segmento de más rápido crecimiento, especialmente los servicios de TI de subcontratación, consultoría e implementación. Dentro del segmento de protección de infraestructuras, Gartner prevé un rápido crecimiento en el mercado en cuanto a las pruebas de seguridad debido a continuas brechas de datos. El gasto en nuevas herramientas de pruebas de seguridad de aplicaciones, particularmente las pruebas de seguridad de aplicaciones interactivas (IAST), contribuirá al crecimiento de este segmento hasta el 2021. El gasto mundial en productos y servicios de seguridad de la…

Lee mas

Por qué los hackers están atacando cada vez más grandes barcos y qué ganan con ello.

Cuando la firma de ciberseguridad marítima CyberKeel se puso a investigar la actividad de uno de sus clientes, una empresa naviera mediana, descubrió algo sorprendente. «Alguien había entrado en los sistemas informáticos y había sembrado un virus», le dice a la BBC su cofundador, Lars Jensen. «Los hackers podían entonces monitorear todos los emails con el departamento financiero». De esta manera, cada vez que alguno de los suministradores de combustible enviaba un correo electrónico preguntando por un pago, el virus cambiaba el texto del mensaje antes de que su receptor…

Lee mas

«Svpeng», un troyano que aprovecha la vulnerabilidad del modo accesibilidad para discapacitados en Android.

El virus es un viejo conocido por atacar a través de la publicidad de Google. «Svpeng» es un troyano bancario conocido por atacar a los usuarios desde los anuncios publicitarios de Google. Sin embargo, Kaspersky Lab se ha movido y modificado para atacar a través de la brecha de seguridad en la opciones de accesibilidad para discapacitados en Android. Este software malicioso, que se presenta ante los usuarios como legítimo, ha sido modificado para robar el texto que se introduce en un determinado campo, como pueden ser las credenciales bancarias o las contraseñas. Su nueva versión…

Lee mas

«No more ransom» celebra su primer año.

Hace poco más de un año, la policía nacional holandesa, Europol, McAfee y Kaspersky Lab lanzaban la iniciativa No More Ransom, que hoy en día cuenta con más de 109 partners. Desde el año 2012, el ransomware ha crecido, ya que los cibercriminales se van animando ante los beneficios y la facilidad de su puesta en marcha. La amenaza continúa evolucionando y dirigiéndose cada vez más a empresas que a los individuos. El ataque de WannaCry a mediados del pasado mes de mayo afectó en los primeros días a más…

Lee mas

Descubren nueva modalidad de ataques DDoS: Pulse Wave.

Como su nombre sugiere, el nuevo método Pulse Wave ejecuta los ataques de denegación de servicio (DDoS) mediante oleadas de pulsos. Algunas soluciones de mitigación están teniendo dificultades para contener a Pulse Wave. El método en cuestión ha sido analizado por Imperva Incapsula, empresa dedicada precisamente a la mitigación de ataques DDoS. En su análisis, Imperva escribe que al ser colocados en un gráfico, los ataques clásicos tienen la forma de un triángulo que crece en la medida que los atacantes van sumando recursos, por ejemplo botnets, para alcanzar su…

Lee mas

Las ciberamenazas incrementan el gasto anual de los ICS.

El año pasado cada empresa de sistemas de control industrial (ICS) sufrió entre uno y cinco incidentes y su gasto anual aumentó en más de 450.000 euros mensuales. Aunque la mayoría de las empresas industriales cree que están preparadas para enfrentarse a los posibles incidentes de ciberseguridad, la realidad es muy distinta. Según un estudio realizado por Kaspersky Lab, el año pasado las empresas de sistemas de control industrial (ICS) sufrieron entre uno y cinco incidentes. De media, los costes paliativos de un incidente ascienden a unos200 mil euros, cifra que alcanza los…

Lee mas

Marcus Hutchins, el «héroe de WannaCry», se declara inocente.

Consiguió la libertad condicional hasta el juicio en el que quiere defenderse a sí mismo; es quien frenó el ransomware WannaCry, y lo acusan de crear software malicioso que roba contraseñas bancarias. Marcus Hutchins, arrestado el pasado 3 de agosto en Las Vegas justo después de Defcon, el gran encuentro anual de hackers, se ha declarado inocente de los seis cargos de los que se le acusa. El más grave es la creación y comercialización de Kronos, un software de tipo troyano que infecta y rapta ordenadores y que afectó especialmente a…

Lee mas

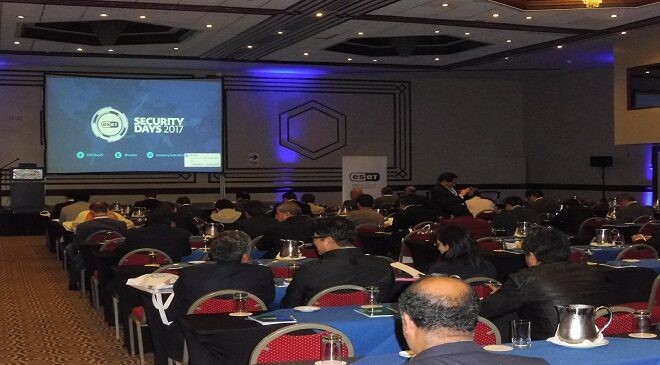
Evento “Security Days 2017 – Perú” – ESET.

Estuvimos presente en el evento “Security Days 2017” realizado por la empresa ESET.  El evento contó con una gran asistencia de empresarios y ejecutivos de las diferentes organizaciones tanto públicas y privadas de nuestro País. Donde trataron diferentes temas sobre la seguridad informática por sus expertos. La experta Cecilia Pastorino, expuso que solo el 52 % de las empresas latinoamericanas posee antivirus, firewall y backup. También, que nuestro país registra el 39,9 % de las detecciones de malware en Latinoamérica. “Si un usuario ha sido víctima de un ataque de ransomware,…

Lee mas