Los cinco peores riesgos de privacidad de datos.
La analítica y las herramientas de ‘big data’ ofrecen enormes beneficios, pero también un gran potencial de exposición que puede provocar desde vergüenza a discriminación absoluta. Explicamos a qué debe estar atento y cómo protegerse usted y a sus empleados. El big data, como sus partidarios llevan afirmando durante casi una década, puede aportar grandes beneficios: anuncios centrados en lo que realmente quiere comprar, coches inteligentes que pueden ayudarle a evitar colisiones o llamar a una ambulancia si tiene un accidente, dispositivos portátiles o que se pueden llevar encima (wearables) que…

Lee mas

Joven uruguayo consigue acceso a información confidencial en portal interno de Google.

El joven Ezequiel Pereira, de 17 años de edad, ha sido recompensado con 10.000 $ luego de entrar al portal interno de Google sin iniciar sesión, y encontrar información confidencial. La información ha sido publicada por el sitio The Register que escribe que Pereira ha dedicado parte de sus vacaciones de verano para encontrar la forma de acceder a la infraestructura de Google, y específicamente a Google App Engine. Luego de algunos intentos, el joven logró acceder a una página rotulada “Google Confidential”, escribe la publicación. Pereira comunicó inmediatamente su…

Lee mas

Hablar por Skype y teclear a la vez permite que otros usuarios te espíen.

Hablar a través de aplicaciones de llamadas como Hangouts, WhatsApp o Viber mientras se utiliza el teclado permite trasladar el sonido de las teclas a palabras. En el último encuentro de hackers en Las Vegas, Black Hat, tuvo lugar una presentación que mostraba que era posible espiar a los usuarios que utilizaban aplicaciones de llamada de voz o vídeo como Skype, WhatsApp, Hangouts o Viber mientras tecleaban, como señala Kaspersky Lab. En dicho evento, los investigadores enseñaron al público que a pesar que el sonido se convierte para realizar la transmisión, las grabaciones…

Lee mas

El gurú de las Contr@señas1! asegura que fueron erradas la mayoría de sus recomendaciones (sobre contraseñas).

Para muchos es un ritual engorroso. Cambiar periódicamente las contraseñas y elegir combinaciones que no sean fáciles de hackear es una recomendación habitual para los usuarios. Pero tomarse tanto trabajo… no es necesario después de todo, según el mismo experto que inventó esos consejos. Bill Burr es considerado por muchos el «gurú» de las contraseñas. Fue quien escribió en 2003 la guía más respetada en la materia, cuando trabajaba para el gubernamental Instituto Nacional de Estándares y Tecnología, (NIST por sus siglas en inglés). Sin embargo, 14 años después, Burr asegura que su guía «fue…

Lee mas

Kaspersky Lab lanza una nueva generación de Endpoint Security Cloud.

Una nueva solución que protege los dispositivos Mac en empresas, con funcionalidad avanzada para MSP. El pasado año Kaspersky Lab detectó más de 11,8 millones de ciberataques contra los usuarios de Mac. Diferentes tipos de malware, phising contra sistemas operativos de Mac hacen que los defensores de Apple se planteen sus creencias de seguridad. Endpoint Security Cloud, es una solución que ofrece a los Mac de empresa protección multicapa en la nube y a los proveedores de servicios gestionados más funcionalidades de automatización y gestión. Hoy en día, los hackers no se ven intimidados ante…

Lee mas

OSX/Dok, el malware que afecta a usuarios de Mac residentes en Europa.

Según Check Point, OSX/Dok esta amenaza consigue hacerse con el control del tráfico web y roba credenciales bancarias. La multinacional de ciberseguridad Check Point cree que es una variante del troyano bancario Retefe, que lleva varios años atacando a Windows. El malware se distribuye a través de una campaña de phishing y se dirige de manera específica a usuarios de macOS que, por lo general, creen falsamente que su equipo está a prueba de ciberamenazas. La víctima recibe un email con un archivo zip adjunto, que instala el malware y hace que el sistema operativo desactive las…

Lee mas

«OSX/Dok», el ladrón de datos bancarios de los usuarios de Mac.

Este virus informático se distribuye a través de una campaña de phishing y se dirige únicamente a ordenadores Apple. El malware «OSX/Dok» es una variante de un viejo conocido de los usuarios de Microsoft bajo la nomenclatura de «Retefe», pero su nueva versión está robando los datos bancarios de las personas con ordenadores Mac, acorde a las últimas investigaciones de Check Point Software Technologies Ltd. Este virus informático se distribuye a través de una campaña de phishing(método que los ciberdelincuentes usan para engañar y conseguir que un usuario revele información personal como contraseñas o datos de…

Lee mas

Hackers piden millones para no filtrar más episodios de Juego de Tronos.

Un grupo de hackers ha pedido un rescate millonario a HBO para no filtrar más capítulos de la séptima temporada de Juego de Tronos. ¿Aceptarán o rechazarán la oferta?  La semana pasada el mundo entero entró en shock cuando un grupo de ciberdelincuentes filtró el capítulo cuatro de la séptima temporada de Juego de Tronos, uno de los más épicos de la serie. A pesar de que no tenía nada que ver con el hackeo masivo a HBO, esto sirvió como antesala para revelar las intenciones de un grupo de ciberdelincuentes que exigen una cifra millonaria…

Lee mas

Un ciberataque en protesta contra el gobierno de Maduro afecta al menos 40 instituciones de Venezuela.

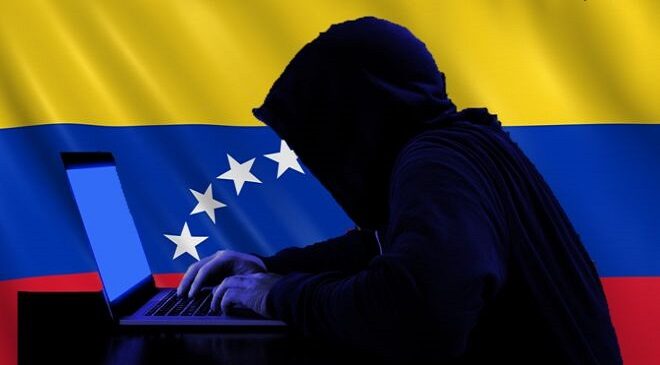
«Nuestra lucha es digital. Tú trancas las calles y nosotros las redes», decía uno de los mensajes del ataque cibernético de este lunes a unos 40 sitios web de instituciones de Venezuela. Llamándose a sí mismos The Binary Guardians (Los guardianes binarios), el grupo de hackers envió mensajes para apoyar las acciones de un grupo de hombres armados que atacó una base militar en la central ciudad de Valencia el domingo. «Esta dictadura tiene sus días contados», decía otro de los mensajes en apoyo a la «Operación David», que según medios de comunicación venezolanos…

Lee mas

Coche conectado y ciberseguridad.

Télécom Paris Tech en unión con Nokia, Renault, Thales, Valeo y Wavestone crea una nueva cátedra sobre la seguridad en los coches autónomos del futuro. El diseño de un objeto autónomo, móvil, en un entorno humano parece accesible a las tecnologías futuras y debe considerar la seguridad cibernética como un factor de éxito. Para anticiparse en el tiempo, Télécom Paris Tech, con el apoyo de la Fundación Mines-Télécom, lanzó una nueva cátedra de investigación y docencia de cinco años con cinco grandes empresas: Nokia, Renault, Thales, Valeo y Wavestone. El objetivo…

Lee mas

Marcus Hutchins, de frenar WannaCry a recibir una multa de 30.000 dólares.

El joven británico se hizo famoso después de detectar una debilidad en el ransomware ‘WannaCry’, lo que le permitió frenar un ataque cibernético mundial. La justicia estadounidense ha pedido una fianza de 30.000 dólares al británico Marcus Hutchins. El joven que en mayo detuvo el ciberataque mundial ‘WannaCry’, fue acusado recientemente de participar en la creación de un software  ilegal conocido como Kronos para robar datos bancarios, no obstante el abogado de Hutchins niega tales acusaciones. Marcus de 23 años fue detenido en Las Vegas donde había acudido a unos encuentros de hackers y expertos…

Lee mas

¿Quieres saber si tu contraseña ha sido pirateada? Consulta esta web.

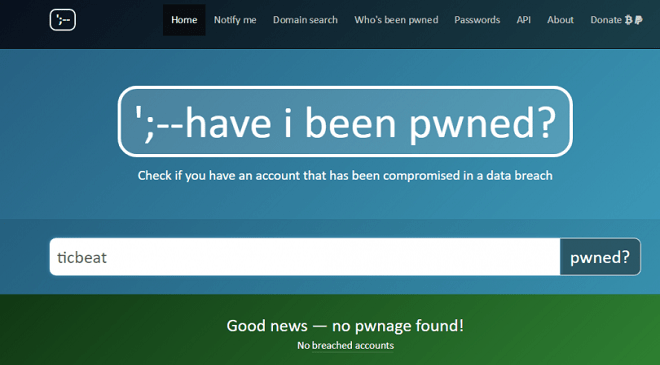
Un sencillo portal esconde la mayor base de datos de registros comprometidos para que comprobemos si nuestra contraseña, correo electrónico o nombre de usuario ha sido hackeado. En los últimos años, hemos asistido atónitos a decenas de ciberataques que han comprometido datos sensibles de millones de personas de todo el mundo. Usuarios de importantes servicios online como Yahoo, LinkedIn, MySpace, Badoo o Sony vieron, de la noche a la mañana, como sus nombres, direcciones, tarjetas de crédito y -por supuesto- contraseñas, estaban disponibles en foros y páginas web especializadas en hacking. ¿Cómo podemos…

Lee mas

El Ayuntamiento de Colmenar Viejo sufre un ciberataque del virus WannaCry.

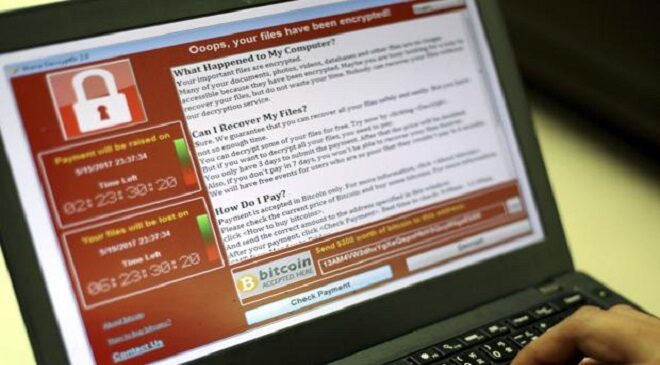
En un comunicado, el Regidor colmenareño ha pedido disculpas por las molestias que está ocasionando este ciberataque, dado que el bloqueo informático impide hacer cualquier tipo de gestión. El Ayuntamiento de Colmenar Viejo ha sufrido un ciberataque del virus Wannacry que a estas horas aún mantiene bloqueados todos los equipos informáticos de las dependencias municipales a pesar de que desde que se tuvo conocimiento del ataque se comenzó a trabajar «sin descanso para restablecer la normalidad cuanto antes». «Tenemos bloqueados todos los equipos informáticos porque el servidor central del Ayuntamiento es el que da servicio a todos…

Lee mas

Retiran más de 120.000 euros en bitcoins de las cuentas virtuales de WannaCry procedentes del pago de rescates.

Los movimientos han sido detectados por un «bot» de Twitter Un total de 52,19 bitcoins procedentes de tres monederos virtuales que los responsables del ciberataque protagonizado por WannaCry habían habilitado para rescates de ficheros encriptados por el «ransomware» han sido retirados este jueves en siete partidas. Los movimientos han sido detectados por un «bot» de Twitter creado para informar del estado y actividad de las cuentas vinculadas a este ciberataque. Las 52,19 unidades de la moneda virtual, equivalentes al cambio a 120.291 euros, habían sido acumulados en tres monederos «online» a los que se transferían los pagos…

Lee mas

Qué es el «smishing» y cómo puedes detectarlo en tu celular para que no te estafen.

La mayoría de nosotros pensamos que somos lo suficientemente listos como para detectar un spam o un fraude digital a tiempo, pero lo cierto es que los estafadores muy a menudo se salen con la suya. Según la Interpol, una de las técnicas de ingeniería social que más usan los hackers para manipular es elsmishing (también escrito como SMiSing). Se trata del uso del pishing-métodos de engaño para obtener información personal confidencial o estafar a alguien- pero a través de SMS (mensajes cortos de celular) en lugar de correos electrónicos. Apareció en 2008, pero los…

Lee mas

Los ciberataques aumentaron un 40% en el segundo trimestre del año.

Los grupos cibercriminales están en auge, el hackeo de elecciones, filtraciones de herramientas de espionaje y ataques masivos amparados por estados que han elevado la ciberguerra al más alto nivel. Según los datos recogidos por PandaLabs, el laboratorio anti-malware de Panda Security, el pasado trimestre los ciberataques aumentaron un 40% en el segundo trimestre del año, cuando tuvieron lugar dos de los mayores ciberataques de la historia: WannaCry y GoldenEye/Petyalos cuales han marcado la actualidad cibercriminal. Las soluciones de seguridad tradicionales, aunque eficaces en la protección contra el malware conocido, no son capaces de hacer…

Lee mas