«Ransomware: The Pervasive Business Disruptor», el informe publicado por Dimension Data y Cisco que establece las pautas que deben seguir las organizaciones para defenderse del ‘ransomware’. Según Cisco 2017 Mid-Year Cyber Security Report, el ransomware es una de las principales amenazas para el negocio digital. Alrededor del 49% de las empresas de todo el mundo experimentaron al menos un ataque cibernético en 2016, y de éstos, el 39% fueron ataques de ransomware. En Estados Unidos, el número de ataques ransomware aumentó un 300% entre 2015 y 2016. Este aumento se atribuye al crecimiento de ransomware-as-a-service…
Lee masCategoría: Ciberseguridad
Un chatbot ofrece asesoramiento jurídico para las víctimas del ‘caso Equifax’.
El robot DoNotPay ha sido creado por un adolescente británico y ofrece ayuda legal gratuita a los afectados. El robo masivo de datos a Equifax plantea innumerables dudas a los usuarios afectados. Para aplacarlas y poner algo de orden en una situación cuanto menos caótica, la compañía ha puesto a disposición de ellos herramientas gratuitas de protección, ha triplicado el volumen de su departamento de atención al cliente y ha generado nuevas contraseñas automáticas, no sin críticas. Pero dar soporte a 143 millones de usuarios no debe ser tan sencillo. Joshua Browder es un…
Lee masLa versión 66 de Chrome rechazará los certificados de Symantec.
Se espera que la versión del sistema operativo se oficialice en marzo de 2018. Tal y como anunció Google el pasado mes de julio, la próxima versión de su navegador Chrome dejará de contar con los certificados de seguridad de Symantec. Los de Mountain View llevaron a cabo una investigación que reveló que Symantec incumplía algunas reglas en relación con la emisión de certificados SSL/TLS. Los certificados se utilizan para transmitir contenidos cifrados a través del protocolo HTTPS, entre otras cosas. En concreto, emitía certificados sin la supervisión requerida. Google dejará de…
Lee masKingston alerta de los riesgos asociados a las memorias USB.
La firma asegura que la mayor parte de las empresas desconocen los riesgos asociados a la filtración y robo de datos ante los retos del GDPR. Las empresas aún desconocen los riesgos asociados al uso de memorias USB. Esas son las principales conclusiones del estudio conducido por Kingston, la firma especializada en el mercado de memorias USB. De acuerdo a este informe, el 48% de las empresas españolas han perdido memorias en el entorno laboral lo que supone un importante riesgo tanto de filtración como de robo de datos. Teniendo en cuenta que el 63% de las…
Lee masLa inteligencia artificial aprendió a reconocer a personas con el rostro cubierto.
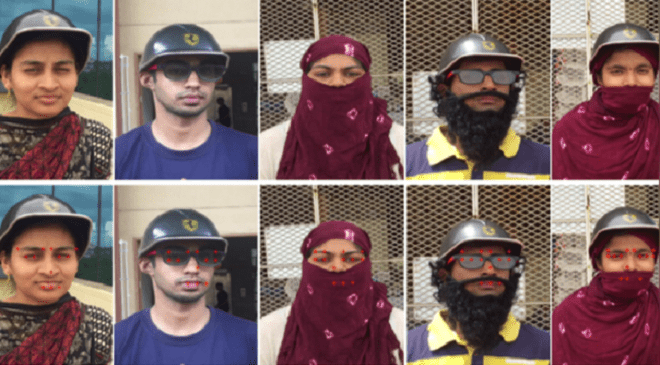
El algoritmo puede reconocer a una persona cubierta con una precisión de hasta el 79%. (Agencia N+1 / Elizabeth Ivtushok). Pronto la inteligencia artificial será capaz de reconocer las caras de la gente, incluso cuando están parcialmente cubiertas. Un equipo de investigadores de la India y el Reino Unido presentó un algoritmo de reconocimiento desarrollado utilizando métodos de entrenamiento profundo, que reconoce a una persona por 14 puntos de su rostro. Tal algoritmo puede reconocer a una persona cubierta con una precisión de hasta el 79%. El artículo fue publicado por la web…
Lee masEquifax sufre un ciberataque masivo que afecta a 143 millones de usuarios.
El ataque, hecho público hoy, es uno de los mayores registrados jamás. Una de las empresas de crédito más grandes de Estados Unidos y a nivel global, Equifax, ha desvelado que sufrió un ciberataque entre mediados de mayo y julio. Ha sido hoy cuando la compañía ha comunicado la brecha. “Es un hecho decepcionante para quienes somos y lo que hacemos”, ha dicho Rick Smith, presidente y CEO de Equifax, en un vídeo hecho público con motivo del ataque. El ejecutivo ha anunciado que seguirán invirtiendo más en ciberseguridad. Tal y como ha confirmado…
Lee masPor qué los cibercriminales no son los «sofisticados hackers» que pintan las películas.
Entre los errores que algunas veces comenten los periodistas cuando cubren historias de ciberseguridad está llamarlos ataques «sofisticados» cuando, en muchos casos, son cualquier cosa menos eso. Y eso tiende a irritar a profesionales de la seguridad informática. No existe una definición real de lo que significa un ataque sofisticado, pero un hackeo más o menos elaborado puede implicar obtener inteligencia de una red compleja específica antes de que pueda ser explotada susceptiblemente de forma exitosa. Es verdad que estos ataques ocurren. Sin embargo, los hackers y cibercriminales que con frecuencia acaparan los titulares…
Lee masLas empresas podrán leer el correo de los empleados, pero con previo aviso.
Una sentencia inapelable del Tribunal de Estrasburgo pone punto y final al debate. El Tribunal Europeo de Derechos Humanos ha dictaminado que las empresas pueden acceder a las comunicaciones de los empleados siempre y cuando se haya avisado antes. El muy esperado fallo del Tribunal da la razón a Bogdan Barbulescu, un empleado de origen rumano que en 2007 fue despedido de la compañía en la que trabajaba por uso indebido de recursos de la empresa. La compañía justificó el despido tras acceder a las comunicaciones privadas del empleado y demostrar…
Lee masCómo evitar ser víctima del ‘spambot’ Onliner.
Sophos Iberia ofrece una serie de consejos para ser protegido de este ‘malware’ que ha atrapado 711 millones de cuentas de correo electrónico. El investigador de seguridad Benkow descubrió un servidor web abierto y accesible que almacena docenas de archivos de texto que contienen 711 millones de contraseñas y servidores de correo electrónico para enviar spam. Recibe el nombre de Onliner. Según declara Ricardo Maté, director general de Sophos Iberia, “la posición dominante de este spambot se ha conseguido debido a la legitimidad de las cuentas de correo electrónico y el uso de servidores autorizados, lo que ha…
Lee masUn enorme ‘spambot’ atrapa 711 millones de cuentas de correo electrónico.
El software, apodado «Onliner», se usa para entregar el ‘malware’ bancario Ursnif a bandejas de entrada de todo el mundo. Un investigador de seguridad con sede en París, bajo el pseudónimo Benkow, descubrió un servidor web abierto y accesible alojado en los Países Bajos que almacena docenas de archivos de texto que contienen una gran cantidad de direcciones de correo electrónico, contraseñas y servidores de correo electrónico para enviar spam. Concretamente, 711 millones de cuentas. El spambot, apodado «Onliner«, se usa para entregar el malware bancario Ursnif a bandejas de entrada de todo el mundo. Según…
Lee masDescubren método para insertar puertas traseras en Inteligencia Artificial.
La manipulación de sistemas de aprendizaje automático haría posible, al menos en teoría, que las cámaras de un sistema de vigilancia no detecten a un ladrón que lleve una máscara con un símbolo determinado. Tres científicos de la Universidad de Nueva York (NYU) publicaron la semana pasada un reporte donde describen un método que permitiría a atacantes manipular algoritmos de inteligencia artificial (IA) basados en aprendizaje automático. Los investigadores elaboraron un ataque basado en una práctica generalizada en la comunidad de IA, mediante el cual distintas organizaciones externalizan la capacitación…
Lee mas¿Qué es el ‘typosquatting’ y cuáles son sus riesgos?
Una práctica muy frecuente entre los ciberdelincuentes es el ‘typosquatting’, con la que infectan fácilmente a los despistados internautas. ¿Nunca te ha sucedido que has escrito mal una página web, cambiando apenas una letra de lugar u olvidando el último carácter? ¿Y que al hacerlo te has sorprendido al encontrarte con un portal online que no tenía nada que ver con lo que estabas buscando, principalmente copado de publicidad abusiva y malware? Este tipo de prácticas, en las que los ciberdelincuentes buscan aprovecharse de los errores que cometemos al escribir…
Lee masApp china permite crear ransomware para Android sin conocimientos de programación.
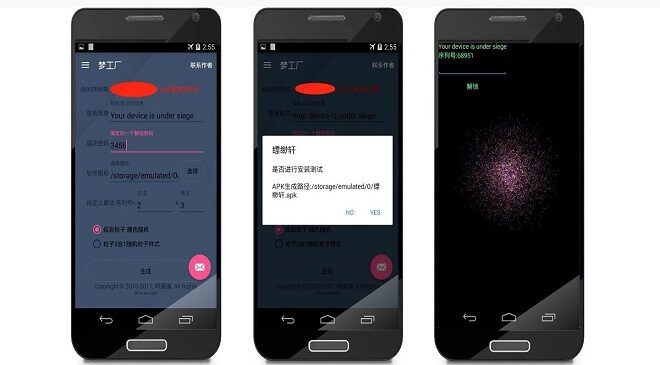
Ciberdelincuentes ofrecen aplicación de pago que permite todo interesado crear ransomware totalmente funcional simplemente rellenando un formulario y haciendo clic en algunos botones. La aplicación está siendo promocionada en foros de hackers chinos y redes sociales de ese país. Es un producto comercial, para cuya descarga los interesados deben pagar una tarifa única, cuyo importe no es especificado por la fuente de la información, Symantec. Genera variantes de Lockdroid Dinesh Venkatesan, experto en seguridad informática en Symantec, comenta que la empresa ha detectado variantes de ransomware creados con esta aplicación,…
Lee masGrandes ataques dirigidos han manchado el segundo trimestre de 2017.
Según Kaspersky Labs, durante este último periodo se ha podido ver un universo de herramientas nuevas lanzadas por unos cibercriminales cada vez más sofisticados. Entre ellas se encuentran tres tipos de ataques de día cero, además de WannaCry y ExPetr, dos ataques sin precedentes. Estos meses de abril, mayo y junio han sido testigos de unos desarrollos significativos en el mundo de los ataques dirigidos, sucesos que tienen implicaciones muy importantes para la seguridad TI de las empresas. Las epidemias destructivas de WannaCry y ExPetr han afectado a empresas y organizaciones en todo…
Lee masNueva vulnerabilidad de LinkedIn Messenger en forma de Curriculum Vitae.
Este fallo de seguridad, descubierto por los investigadores de Check Point, permite a los ciberdelincuentes propagar archivos maliciosos a pesar de que la red profesional restringe los tipos de archivos que se pueden enviar. LinkedIn es la red profesional más grande del mundo, con 500 millones de usuarios registrados en más de 200 países. El servicio más utilizado en esta web es la plataforma de mensajería,ya que permite compartir fácilmente currículums, textos académicos y ofertas de puestos de trabajo. Los miembros de la red abren los contenidos que llegan a su…
Lee masLa mejor defensa es la proactividad.
Los últimos ataques globales coordinados motivan la necesidad urgente de revisar las estrategias de ciberseguridad de las organizaciones. BDO aconseja implantar un modelo de prevención y reacción completo y adaptado. BDO urge a las organizaciones de cualquier tamaño para que adopten un enfoque proactivo en materia de ciberseguridad, según se desprende de su último informe sobre la materia. BDO considera que la alta dirección debe implicarse en los asuntos ciber y asignar suficientes recursos para asegurar una gestión segura de los posibles riesgos, porque la naturaleza, severidad y alcance de las amenazas son lo…
Lee mas