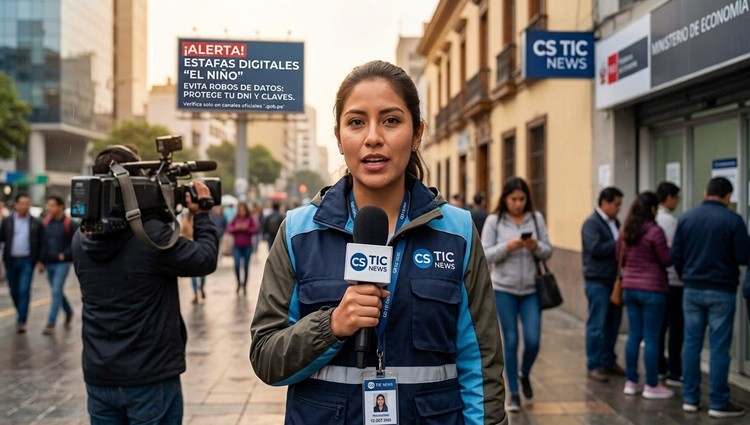
Ciberdelincuentes despliegan campañas masivas de phishing mediante mensajes SMS y redes sociales para suplantar a entidades gubernamentales y robar información bancaria.
CS TIC NEWS advierte a la ciudadanía y a los administradores de ciberseguridad corporativa a reforzar las medidas de verificación ante el incremento de engaños orientados a la recopilación de credenciales.
En medio del monitoreo y la atención nacional ante los eventos climáticos, la división de investigación de ciberamenazas ha detectado una agresiva ola de ataques de phishing e ingeniería social en el Perú. Grupos de ciberdelincuentes están aprovechando la coyuntura del fenómeno «El Niño» para suplantar portales institucionales del Estado peruano y vulnerar la seguridad digital de los ciudadanos.
Modus Operandi y Mecanismo del Ataque
Las investigaciones señalan que la amenaza se propaga principalmente mediante mensajes de texto (SMS) maliciosos, correos electrónicos masivos y enlaces patrocinados en redes sociales. Bajo el pretexto de un supuesto «Bono de Emergencia El Niño» o «Padrón Único de Afectados», los ciberdelincuentes dirigen a los usuarios a páginas web fraudulentas que imitan de manera idéntica las plataformas del Gobierno.
Una vez que la víctima ingresa al sitio apócrifo, el sistema le solicita ingresar datos sensibles como el Documento Nacional de Identidad (DNI), números de tarjeta, claves secretas y códigos de verificación token. En casos más complejos, los enlaces descargan archivos maliciosos orientados a infectar los dispositivos móviles con infostealers, capaces de capturar credenciales de acceso a la banca por internet y billeteras digitales.
Recomendaciones de Seguridad
Desde CS TIC NEWS, nuestro equipo editorial y de análisis técnico exhorta a la comunidad tecnológica y al público en general a tomar en cuenta las siguientes precauciones de forma inmediata:
Verificación de dominios oficiales: Ninguna entidad gubernamental del Perú utiliza dominios ajenos a la extensión
.gob.pepara tramitar beneficios ni recopilar datos personales.Ignorar enlaces directos via SMS o WhatsApp: Evite acceder a portales bancarios o institucionales haciendo clic en enlaces adjuntos en mensajes de texto desconocidos.
No compartir claves secretas: Las instituciones públicas y bancarias nunca solicitan contraseñas secretas ni códigos SMS por teléfono ni mediante formularios no verificados.
Implementar autenticación de doble factor (2FA): Activar capas adicionales de seguridad en todas las cuentas personales y corporativas para prevenir el acceso no autorizado mediante credenciales robadas.
Sobre CS TIC NEWS
CS TIC NEWS (cstictv.com) es el portal especializado en noticias sobre tecnologías de la información, ciberseguridad, infraestructura en la nube y transformación digital en la región.
Redacción CS TIC NEWS
CONTACTO DE PRENSA
Responsable de Comunicaciones: Víctor Martínez
Cargo: Creador de Contenidos / Relaciones con Medios
Medio de Comunicación: Portal CS TIC NEWS
Correo Electrónico: [email protected]
Teléfono / WhatsApp: +51 960 433 115
Sitio Web Oficial: www.cstictv.com