- La firma de seguridad ESET reporta la irrupción de «SparroWocky», un sofisticado malware de puerta trasera (backdoor) diseñado para evadir controles de ciberdefensa en infraestructuras críticas del Perú y la región.
- El objetivo del grupo chino sería recopilar información geopolítica y monitorear la respuesta de gobiernos locales ante disputas comerciales e inversiones internacionales.
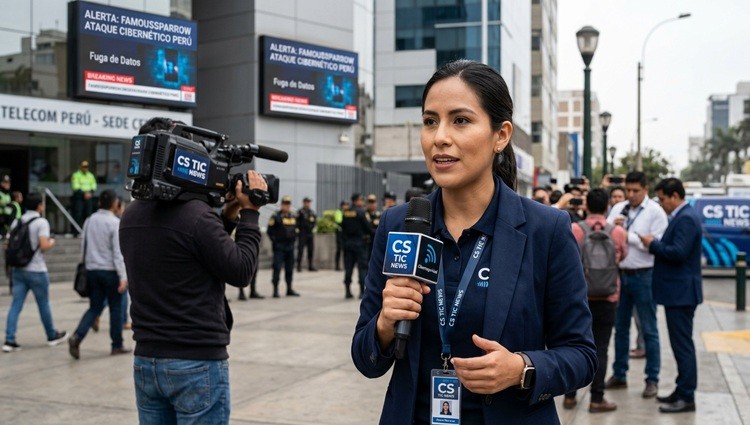
En un entorno digital marcado por crecientes tensiones tecnológicas globales, el ecosistema de ciberseguridad peruano enfrenta una amenaza de alto nivel. Especialistas e investigadores en ciberinteligencia alertan sobre la reactivación agresiva del grupo de ciberespionaje FamousSparrow (asociado a operaciones estatales en Asia), el cual ha concentrado cerca del 90% de sus recientes ataques en países de América Latina, con especial énfasis en el Perú.
De acuerdo con un reciente informe técnico presentado por ESET Research, el grupo ha dejado de lado sus herramientas anteriores para desplegar «SparroWocky», una puerta trasera altamente modular desarrollada en C++ que destaca por su capacidad para camuflarse en la memoria de los sistemas operativos de Windows y burlar las herramientas tradicionales de detección y monitoreo.
Tácticas de espionaje y exfiltración invisibles
Las investigaciones revelan que SparroWocky otorga a los atacantes acceso total a las redes infectadas, permitiéndoles:
- Exfiltración de información clave: Descarga de documentos sensibles y credenciales administrativas con cifrado RC4 a través de conexiones SSL/TLS.
- Vigilancia remota: Monitoreo constante del sistema, captura periódica de pantallas y ejecución de comandos a través de archivos de prueba de penetración modificados.
- Evasión avanzada (Stack Spoofing): Falsificación de llamadas en el sistema para simular procesos legítimos de Windows, dificultando la respuesta temprana de los equipos de respuesta a incidentes (SOC).
Impacto en la infraestructura peruana y el ángulo geopolítico
A diferencia de los ataques cibernéticos motivados por el lucro financiero (como el ransomware comercial), FamousSparrow opera con objetivos geopolíticos y de inteligencia estratégica. Los análisis señalan que la ola de ataques dirigida a agencias gubernamentales, entidades de telecomunicaciones y disputas comerciales en el continente responde a la necesidad de anticipar reacciones locales ante las renovadas presiones y fiscalizaciones diplomáticas.
Para el Perú, esta alerta pone bajo la lupa la vulnerabilidad de las bases de datos corporativas e institucionales, exigiendo una auditoría urgente de los controles de ciberresiliencia y la actualización de parches de seguridad en el software corporativo.
Recomendaciones para los Oficiales de Seguridad (CISO)
Ante la propagación de SparroWocky, los especialistas recomiendan implementar de inmediato las siguientes medidas técnicas en los entornos corporativos e institucionales:
- Realizar análisis de memoria forense: Monitorear comportamientos inusuales en archivos
.dlly el registro de Windows. - Revisar conexiones salientes: Auditar tráfico inusual proveniente de proxys internos y verificar comunicaciones con puertos como el 8080 o TLS no estandarizados.
- Adopción de arquitecturas Zero Trust: Aislar de manera estricta los privilegios de los usuarios administradores para evitar el desplazamiento lateral de posibles intrusos dentro de la red.
Acerca de CS TIC NEWS:
CS TIC NEWS es el brazo informativo digital de Portal CS TIC TV, enfocado en el análisis riguroso, periodismo de investigación y cobertura de tendencias clave en Inteligencia Artificial, ciberseguridad, infraestructura 5.0 y transformación digital para el sector empresarial en el Perú y Latinoamérica.
Redacción CS TIC NEWS
CONTACTO DE PRENSA
Responsable de Comunicaciones: Víctor Martínez
Cargo: Creador de Contenidos / Relaciones con Medios
Medio de Comunicación: Portal CS TIC NEWS
Correo Electrónico: [email protected]
Teléfono / WhatsApp: +51 960 433 115
Sitio Web Oficial: www.cstictv.com