Los sitios web gubernamentales en Europa y otros lugares quedaron fuera de servicio el miércoles después de que la revelación de vulnerabilidades críticas en un lenguaje de programación ampliamente utilizado provocara que los operadores de sitios web de todo el mundo se apresuraran a proteger sus sistemas.
Los desarrolladores del lenguaje de programación PHP publicaron el miércoles nuevas correcciones urgentes para vulnerabilidades que habían estado latentes en su software durante años hasta que fueron descubiertas mediante inteligencia artificial, e indicaron que se «alienta a todos los usuarios a actualizar de inmediato».
Ante las advertencias de las empresas tecnológicas de que algunos piratas informáticos ya estaban explotando las vulnerabilidades, varios organismos gubernamentales de toda Europa, entre otros, desconectaron algunos sitios web como medida de precaución.
Dado que ya se ha publicado una solución y las herramientas de inteligencia artificial pueden aplicar ingeniería inversa al fallo con poco esfuerzo, los expertos dijeron que se estaban preparando para una oleada de intrusiones, ya que los piratas informáticos se apresurarían a adelantarse a las actualizaciones.
Según Costin Raiu, cofundador de TLP:Black, empresa de investigación en ciberseguridad y respuesta a incidentes, la IA estaba impulsando una «carrera por explotar vulnerabilidades». Añadió que el siguiente paso sería el «ataque masivo a todos los servidores web vulnerables de internet».
PHP, un lenguaje que data de principios de la década de 1990 y que inicialmente significaba «Página de Inicio Personal», sustenta gran parte de la web pública y está integrado en sitios de WordPress, Drupal, Joomla y Magento, lo que significa que cualquier vulnerabilidad crítica podría tener enormes consecuencias en cadena.
«Todos los servidores que utilicen cualquier versión de PHP lanzada en los últimos 20 años serán vulnerables», declaró Tiffany Farriss, directora ejecutiva interina de la Asociación Drupal. «Este problema afecta a la mayor parte de Internet».
Las agencias de ciberseguridad de todo el mundo han instado a los usuarios de PHP a actualizar sus sistemas de inmediato o a desconectar sus sitios web hasta que se puedan aplicar los parches de seguridad.
Según datos de Censys, la empresa de inteligencia de internet, alrededor de 1,5 millones de los 2,6 millones de servidores web informan que utilizan una versión de PHP para la que no existe solución.
La propia agencia de ciberseguridad holandesa se desconectó, alegando que lo había hecho como medida de precaución debido a las vulnerabilidades. El operador de la enciclopedia en línea Wikipedia también informó que había desactivado un número indeterminado de sistemas hasta que pudieran ser actualizados de forma segura, mientras que Internet Archive, la extensa biblioteca en línea, también indicó que se desconectó brevemente para solucionar el problema.
Incluso algunos líderes mundiales, que normalmente no se involucran en las actualizaciones de software, dieron su opinión. El primer ministro neerlandés afirmó estar siguiendo de cerca la situación. La primera ministra japonesa, Sanae Takaichi, publicó en X que los propietarios de sitios web deberían «verificar si su sitio web utiliza PHP y prepararse para aplicar la nueva solución».
Según informes independientes de dos empresas de ciberseguridad, la vulnerabilidad en PHP fue descubierta mediante inteligencia artificial. Calif indicó en una publicación de blog que encontró las fallas con la ayuda de un modelo de lenguaje complejo el 1 de agosto y que desde entonces ha estado trabajando en una solución. Wiz, empresa de ciberseguridad propiedad de Alphabet, afirmó en una publicación de blog que también la descubrió con la ayuda de Wiz Atlas, su herramienta autónoma de investigación de vulnerabilidades basada en IA, así como de Gemini 4 Argon de Google y GPT-5.6 Sol de OpenAI.
Según la publicación de Wiz, las vulnerabilidades permanecieron ocultas en el código fuente de PHP durante más de una década y habrían sido extraordinariamente complicadas de explotar para un hacker humano.
“Antes de la IA, este trabajo manual habría sido difícil de implementar y aún más difícil de escalar”, afirmaron. “Con la IA, esto ya no es un obstáculo”. Calif y Wiz explicaron que coordinaron su trabajo entre sí, con el equipo de PHP y con OpenAI para llevar a cabo el descubrimiento.
En un comunicado, la Casa Blanca afirmó que tuvo conocimiento del fallo el viernes.
«Este descubrimiento demuestra precisamente por qué el liderazgo estadounidense en inteligencia artificial es tan crucial», declaró la Casa Blanca, refiriéndose al término preferido por el presidente estadounidense Donald Trump para referirse a la inteligencia artificial. «Esta es la innovación estadounidense que fortalece nuestra seguridad nacional».
En una publicación de blog a última hora del miércoles, el jefe de seguridad de Amazon, CJ Moses, dijo que el equipo de seguridad del gigante tecnológico detectó un intento de explotar las vulnerabilidades contra uno de sus sistemas señuelo «honeypot» el 17 de octubre, cuatro días antes de su divulgación pública.
El intento de ataque al sistema provino de una dirección de internet anónima, lo que sugiere que la actividad fue llevada a cabo por un ciberdelincuente, dijo Moses, y agregó que no estaba claro cómo dicho atacante se enteró de las fallas mientras estaban bajo embargo.
El miércoles, varios actores realizaron nuevos intentos antes de que se levantara el embargo. Amazon declaró que aún no estaba claro si alguno de los intentos habría funcionado contra sitios web reales, y añadió que las vulnerabilidades estaban siendo ampliamente explotadas.
PHP es un lenguaje de programación utilizado para gestionar sitios web. Cuando un visitante carga una página, un servidor que ejecuta PHP ensambla el contenido y lo envía al navegador. Es software libre de código abierto, mantenido por voluntarios.
Su omnipresencia —PHP se utiliza en aproximadamente el 75 % de los sitios web cuyo lenguaje de programación se puede identificar, según el grupo de análisis de tecnologías web W3Techs— ha generado preocupación entre los expertos. Las campañas de piratería informática asistidas por IA, que se han multiplicado en las últimas semanas, podrían causar estragos en los servidores sin parchear, afirmó Lukasz Olejnik, investigador visitante sénior del King’s College de Londres.
“La magnitud del problema es enorme, y con la IA la explotación podría ocurrir de inmediato”, dijo Olejnik.
Automattic, la empresa operadora de WordPress.com, afirmó que los usuarios de sus soluciones de alojamiento y de Tumblr estaban a salvo de la vulnerabilidad. Los riesgos eran mayores para los sitios web pequeños que utilizaban PHP y que eran gestionados por particulares u organizaciones con recursos técnicos limitados, a menudo en servicios de alojamiento compartido donde los clientes no administran directamente los servidores subyacentes.
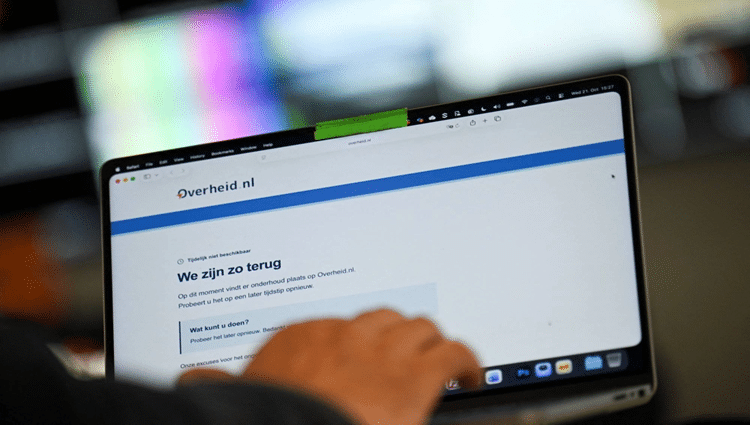
En los Países Bajos, varias organizaciones siguieron el ejemplo del Centro Nacional de Ciberseguridad y desconectaron sus sitios web públicos, entre ellas el Puerto de Rotterdam, el portal gubernamental Overheid.nl, la federación nacional de fútbol KNVB, los sitios web de los cinco partidos políticos más importantes del país y varios sitios web de hospitales.
La empresa municipal danesa de informática Kombit anunció el cierre de varios servicios, incluida la plataforma nacional de comunicación escolar.
La interrupción fue aún más generalizada en Finlandia, donde el proveedor estatal de servicios informáticos Valtori declaró que los servicios de red pública del gobierno se habían desconectado «como medida de precaución».
El Ministerio del Interior francés anunció que había puesto todos sus sitios web en mantenimiento preventivo.
Fuente: reuters