El ‘Informe de Ciberamenazas’ 2022 de Sophos destaca un nuevo escenario de amenazas que generará un sistema de distribución de ‘ransomware’ masivo e interconectado. El ecosistema del ransomware se volverá más modular y uniforme en 2022. Los especialistas en este tipo de ataques ofertarán diferentes elementos en modalidad como servicio y proporcionarán guías de estrategia con herramientas y técnicas que permitirán a diferentes grupos protagonizar incidentes muy similares. Esta es una de las principales conclusiones del Informe de Ciberamenazas 2022, elaborado por Sophos. Además, este escenario creará un caldo de cultivo por el que…
Lee masCategoría: Ciberseguridad
Un ciberataque paraliza las sucursales europeas de Mediamarkt
Los secuestradores piden 50 millones de dólares en Bitcoin para restaurar los servidores afectados. La popular empresa alemana de retail, Mediamarkt, ha sufrido un ciberataque ransomware en las últimas horas que ha paralizado los servidores de más de mil de sus sucursales europeas. Para que estos vuelvan a la normalidad, los ciberdelincuentes han pedido un rescate de 50 millones de dólares en Bitcoin, según The Brussels Times. El incidente se habría iniciado en correos electrónicos internos filtrados a los que habrían podido tener acceso los atacantes del grupo Hive. Se estima que hay más de 3.000 sistemas…
Lee masUna campaña de ciberespionaje activa ha afectado ya a nueve empresas globales
Este grupo se dirige a sectores de defensa, educación, energía, sanidad y tecnología, según una investigación de Palo Alto Networks. La división Unit 42 de Palo Alto Networks ha descubierto una campaña de ciberespionaje activa que ya ha alcanzado al menos a nueve empresas globales de los sectores de defensa, educación, energía, sanidad y tecnología. Las herramientas de los ciberdelincuentes son similares a las del grupo de amenazas chino Emissary Panda. El objetivo suele ser mantener el acceso a largo plazo para facilitar el espionaje. Al menos 370 organizaciones estadounidenses han…
Lee mas«La industria del software necesita más seguridad y transparencia»
Tim Brown, CISO de SolarWinds, habla de cómo ha mejorado la seguridad de su organización tras el popular ataque que llegó a afectar a la administración pública de Estados Unidos. A finales de 2020, un grupo de ciberdelincuentes que se estima procedente de Rusia, y de nombre Cozy Bear, comprometió con éxito el software de actualización Orion de SolarWinds, convirtiéndolo en un vehículo de distribución de malware. Casi 100 clientes de la popular herramienta de monitorización de red se vieron afectados, incluidas entidades gubernamentales en Estados Unidos y la empresa de ciberseguridad…
Lee masUna tormenta perfecta amenaza la seguridad del workspace
Un informe de HP Wolf Security pone de manifiesto el aumento de nuevas «TI en las sombras» y el incremento de los riesgos derivados del phishing. HP ha publicado su informe HP Wolf Security: Out of Sight & Out of Mind, un completo estudio global que destaca cómo la extensión del trabajo híbrido está cambiando el comportamiento de los usuarios, creando nuevos retos de ciberseguridad para los departamentos de TI. El estudio muestra que cada vez un mayor número de usuarios está comprando y conectando dispositivos no autorizados fuera del ámbito de…
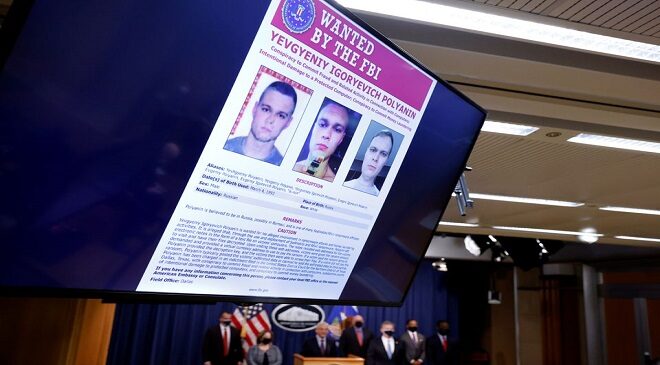
Lee masEstados Unidos acusa a ucranianos y rusos en una gran ola de ransomware, incauta $ 6 millones
El Departamento de Justicia de Estados Unidos acusó a un ciudadano de Ucrania y a un ruso en uno de los peores ataques de ransomware contra objetivos estadounidenses, mostraron documentos judiciales el lunes. Las últimas acciones estadounidenses siguen a una serie de medidas tomadas para combatir un aumento en el ransomware que ha afectado a varias grandes empresas, incluido un ataque al gasoducto de combustible más grande de los Estados Unidos que paralizó el suministro de combustible durante varios días. Una acusación formal acusó al ucraniano Yaroslav Vasinskyi, quien fue arrestado…
Lee masFacebook puede iniciar una demanda de malware contra el Grupo NSO de Israel
Un tribunal de apelaciones de Estados Unidos dijo que Facebook puede presentar una demanda acusando al Grupo NSO de Israel de explotar un error en su aplicación de mensajería WhatsApp para instalar malware que permite la vigilancia de 1.400 personas, incluidos periodistas, activistas de derechos humanos y disidentes. En una decisión de 3-0 el lunes, la Corte de Apelaciones del Noveno Circuito de los EE. UU. En San Francisco rechazó la afirmación de NSO de propiedad privada de que era inmune a ser demandada porque había actuado como agente de…
Lee masRobinhood dice que las direcciones de correo electrónico de 5 millones de clientes están expuestas a una violación de seguridad
Robinhood Markets Inc. dijo el lunes que un tercero había obtenido acceso a las direcciones de correo electrónico de unos cinco millones de sus clientes. El corredor gratuito dijo que los nombres completos de un grupo diferente de aproximadamente dos millones de personas también estuvieron expuestos en la violación, mientras que 310 personas tenían más información personal, incluidos nombres, nacimiento, fechas y códigos postales, comprometida. Robinhood dijo que creía que no se habían expuesto números de seguro social, números de cuentas bancarias o números de tarjetas de débito y que no…
Lee masEstados Unidos ofrece una recompensa de $ 10 millones en la búsqueda del grupo de ciberdelincuencia DarkSide
El Departamento de Estado de EE. UU. Anunció el jueves una recompensa de hasta 10 millones de dólares por información que lleve a la identificación o ubicación de cualquier persona con una posición de liderazgo clave en DarkSide, una organización de ciberdelincuencia que, según el FBI, tiene su sede en Rusia. El FBI ha dicho que DarkSide fue responsable del ataque cibernético de mayo contra el Oleoducto Colonial, que provocó un cierre de varios días que provocó un aumento en los precios de la gasolina, compras de pánico y escasez…
Lee mas¿Qué es la piratería ética y en qué se diferencia de la piratería tal como la conocemos?
Los hackers éticos abundan en la vida real y en la ficción. Pero, ¿qué es exactamente la piratería ética? ¿En qué se diferencia de los otros hackers de los que se habla en general? Profundicemos en el tema. Obtenga cualquier informe de investigación de seguridad e India estará entre los primeros en lo que respecta a violaciones de datos y ataques cibernéticos. Si bien las personas también corren el riesgo de ser atacadas por piratas informáticos, las empresas se encuentran especialmente vulnerables ya que tienen una gran cantidad de información confidencial, como datos de…
Lee masLas empresas esperan un aumento de ciberataques en 2022 y crecen sus presupuestos de ciberseguridad
Según el informe Digital Trust Survey 2022, elaborado por PwC, los ataques a los servicios en la nube, los ransomware, y los que tienen como objetivo las cadenas de suministro y los proveedores, están en auge. Si 2021 va a ser recordado como un año histórico en términos del número de ciberataques registrados, 2022 no se va a quedar a la zaga. El informe Digital Trust Survey 2022, elaborado por PwC a partir de una encuesta con 3.602 responsables de ciberseguridad (CISOs), CEOs, y altos directivos de 66 países -141…
Lee masEspaña es el país que más multas ha recibido por incumplir GDPR desde su implantación
Amazon, Google y H&M son las compañías que han recibido las sanciones más altas hasta la fecha, según un informe de ESET. Desde que se implantara en Europa el Reglamento General de Protección de Datos (GDPR, de sus siglas inglesas) en mayo de 2018, las compañías españolas han sido las que más sanciones han recibido hasta la fecha, con un total de 273, según un informe de ESET. No obstante, y a pesar del volumen, el promedio de las multas es bastante bajo, tal y como indica el estudio, con una media de 118.000…
Lee mas1 de cada 5 empresas ha sufrido un ataque de ransomware
El estudio sobre ransomware, realizado por expertos en ciberseguridad de Hornetsecurity, asegura que casi 1 de cada 10 víctimas de este tipo de ataques ha pagado el rescate. Una encuesta reciente a más de 820 empresas realizada por Hornetsecurity ha registrado que el 21% de los encuestados habían sido víctimas de un ataque de ransomware hasta la fecha. El ransomware es una de las formas más comunes y efectivas de ciberamenaza, mediante la cual los atacantes cifran los datos de una organización, haciéndolos inutilizables hasta que se pague un rescate. Pago del rescate…
Lee masMicrosoft quiere cubrir 250.000 puestos de trabajo de ciberseguridad en Estados Unidos
Microsoft ha lanzado una campaña para ayudar a cubrir 250.000 puestos de trabajo especializados en ciberseguridad para 2025 en Estados Unidos. La demanda de perfiles técnicos está sufriendo una brecha crítica, y la tecnológica invertirá decenas de millones de dólares, con la ayuda de 1.044 colegios comunitarios, para tratar de paliar esta crisis. Muchos de los nuevos empleados se embarcarán en la propia Microsoft, aunque decenas de miles lo harán en compañías distribuidas por todo el país. La multinacional ha redoblado en los últimos meses sus esfuerzos en ciberprotección. De hecho, hace…
Lee masCómo la desinformación crea amenazas internas en las compañías
Los empleados que creen que la desinformación son más susceptibles a la ingeniería social y las campañas de ‘phishing’, y los atacantes lo saben. Actualmente, la idea de desinformación todavía no está relacionada con las amenazas cibernéticas para las empresas, ni está en la lista de prioridades de los CISO. Sin embargo, es un problema real y los equipos de seguridad harían bien en adelantarse a la problemática. De hecho, algunas compañías ya han identificado el fenómeno como una barrera desde el punto de vista de que este tipo de noticias pueden…
Lee masLos estafadores expertos plantean nuevos desafíos de seguridad
Muchos productos básicos que se pueden comprar en los mercados oscuros son económicos, lo que hace que los ataques sean más baratos y fáciles de realizar. Siete de cada 10 consumidores en la India fueron atacados por estafadores de soporte técnico en los últimos 12 meses, revela el informe de Investigación de estafas de soporte técnico global de Microsoft 2021. Las organizaciones ahora se enfrentan a una economía de atacantes industrializada con especialización en habilidades. Muchos productos básicos que se pueden comprar en los mercados oscuros son baratos, lo que hace que…
Lee mas