“No fueron 30.000 certificados, sino solo 127, y no hubo perjuicio alguno para los consumidores”, asegura Symantec, lamentando a la vez que “no somos los únicos (en emitir erróneamente certificados), pero de todas formas Google nos quiere poner como ejemplo”. Symantec ha dado a conocer una declaración pública donde objeta enérgicamente la acción iniciada por Google en contra de sus certificados, al restringir su validación en el navegador Chrome. “Esta acción es inesperada y creemos que el artículo publicado por Google en su blog es irresponsable. Esperamos que no se…
Lee masCategoría: Ciberseguridad
Reino Unido también quiere obtener acceso a los mensajes cifrados de los dispositivos.
Tras el atentado que azotó la capital inglesa el pasado miércoles, el ministro de Interior, Amber Rudd, ha declarado que organizaciones como WhatsApp deben colaborar con las autoridades para «no ser un escondite donde los terroristas se comuniquen entre sí». Varias personalidades del Gobierno británico han empezado a moverse para que se aplique una ley que permita a las autoridades tener acceso a mensajes cifrados de aplicaciones como WhatsApp y similares. La petición, generará otro debate en torno a la seguridad y la privacidad, esta vez en el corazón de…
Lee masCiberdelicuentes roban código «Ransomware as a service» a otro grupo cibercriminal.
Kaspersky Lab ha descubierto PetrWrap, una nueva familia de malware que explota el módulo de ransomware original de Petya para realizar ataques dirigidos contra algunas organizaciones. Los analistas de Kaspersky Lab han descubierto PetrWrap, una nueva familia de malware que explota el módulo de ransomware original de Petya, distribuido a través de una plataforma Ransomware as a Service, para realizar ataques dirigidos contra organizaciones concretas. Los creadores de PetrWrap crearon un módulo especial que modifica el ransomware de Petya original «sobre la marcha», dejando a sus autores indefensos contra el uso…
Lee mas¿Cuánto cuesta organizar un ataque DDoS? La alta rentabilidad del cibercrimen alcanza hasta el 95% de la inversión
Los cibercriminales que organizan ataques DDoS consiguen alcanzar un beneficio de más de 16 euros por hora. El coste de una página desprotegida se sitúa entre los 46 y 92 euros, frente a un mínimo de 370 si la página está protegida El precio medio de un ataque DDoS alcanza los 23 euros por hora. En el caso de ataque de un botnet integrado por 1.000 ordenadores de sobremesa es de 6,5 euros Los expertos de Kaspersky Lab han analizado los servicios DDoS disponibles en el mercado negro y han…
Lee masEl 32% de los delitos económicos son cibercrímenes.
Autelsi crea un foro de debate alrededor de la ciberseguridad y la protección de datos en la Sociedad de la Información. El Grupo de Calidad y Seguridad de Autelsi ha organizado el seminario ‘Soluciones Emergentes en el Mercado de la Ciberseguridad’ en torno a la detección, protección, reacción y gestión de amenazas a la privacidad de la información en el ámbito digital. Responsables TIC y CISO de diferentes organizaciones como Incibe, Renfe, Telefónica, Unisys, Viesgo, Aiuken Solutions, Astic y Grupo Agbar, han compartido sus experiencias y soluciones ante estos ataques…
Lee masGoogle considera tomar serias medidas contra Symantec por emisión errónea de certificados TLS.
Google Chrome dejará de aceptar certificados EV emitidos por la red de socios o subsidiarias de Symantec. La consecuencia es que un gran número de sitios web deberán conseguir nuevos certificados TLS. El equipo Chrome de Google anunció el 23 de marzo que ha dejado de tener confianza en el proceso aplicado por Symantec para la emisión de certificados TLS, utilizados por un gran número de sitios web en todo el mundo, por lo que anuncia una serie de medidas. La decisión ha sido adoptada por Google después de una investigación…
Lee masGoogle publica que Android no aseguraba sus dispositivos desde hacía un año.
El buscador ha lanzado el informe anual de seguridad en Android para el año 2016 y está trabajando en más maneras de racionalizar el proceso de actualización para aumentar el uso de sus dispositivos. Google ha presentado el tercer Informe Anual Android Security Year In Review, un análisis detallado sobre el trabajo que hace la compañía para proteger a más de 1.400 millones de usuarios y sus datos. Los ingenieros de Google reconocieron ayer que la mitad de los dispositivos Android no habían recibido una actualización de seguridad en el…
Lee masFujitsu diseñó “virus antivirus” para el gobierno japonés.
Según información de prensa, Japón habrían desarrollado en secreto un virus informático avanzado, con el fin de defender al país de ataques cibernéticos a gran escala. “El ataque es la mejor defensa”, parece ser la idea que inspiró una ciberarma desarrollada en secreto por la empresa japonesa Fujitsu por encargo de las autoridades de ese país. Aparte de estar en condiciones de identificar las fuentes inmediatas de un ataque en curso, el sistema tiene la capacidad de detectar e inutilizar los nodos empleados por los atacantes. El desarrollo del virus…
Lee masJugando a los espías: cómo los agentes móviles comprometen la privacidad del usuario.
En un intento de aumentar la visibilidad y el control de los dispositivos móviles que se conectan a sus redes empresariales, muchas empresas han recurrido a soluciones de software de gestión de dispositivos móviles (MDM). El rápido crecimiento de la movilidad empresarial y la creciente dependencia del BYOD (siglas en inglés de “uso de dispositivos personales en el trabajo”) obligan a la mayoría de las empresas a afrontar el desafío de mantener a salvo los datos corporativos en los dispositivos móviles no gestionados. Es evidente que se requiere encontrar un…
Lee mas¿Sirve de algo que EE.UU. y Reino Unido prohíban llevar dispositivos más grandes que un celular en la cabina de pasajeros?
«Me pasé todo el día tratando de buscarle el sentido a la medida». Quien habla es Matthew Finn, el director general de Augmentiq, una empresa consultora en temas de seguridad con sede en Londres y que asesora a gobiernos y a grandes compañías. El experto se refiere a la decisión de prohibir a los pasajeros de ciertos vuelos llevar en la cabina aparatos electrónicos que sean más grandes que un teléfono inteligente, anunciada el lunes por Estados Unidos y a la que se uniría horas después Reino Unido. Y no…
Lee masLa falta de estándares supone una amenaza para IoT.
La M2M Alliance insta a mejorar la protección de los productos baratos e inseguros para evitar la exposición a ataques y ciberamenazas. Demanda estándares homogéneos, más certificados y la retirada de aquellos considerados inseguros. Según Gartner, este año 8400 millones de aparatos y dispositivos estarán conectados a través de Internet de las cosas (IoT). A pesar del crecimiento de las soluciones IoT en el ámbito empresarial, el 63% de los servicios están destinados a los consumidores finales. Sin embargo, algunos de los productos que se están utilizando no son seguros.…
Lee masEl ransomware evoluciona hacia los mensajes de voz.
El malware Jisut extorsiona a las víctimas con mensajes hablados en móviles Android. El laboratorio de ESET ha descubierto una nueva versión del ransomware Android/Lockerpin, que sus soluciones de seguridad detectan como Android/LockScreen.Jisut y que cuenta, como novedad más importante, con que el mensaje de secuestro del dispositivo se puede escuchar en lugar de leer. El malware Jisut se distribuye a través de un downloader que se utiliza para descifrar e instalar los archivos maliciosos. El proceso de infección se activa una vez que el usuario abre la aplicación y…
Lee masEl FBI investiga la participación de Trump en el ciberataque ruso lanzado en las elecciones.
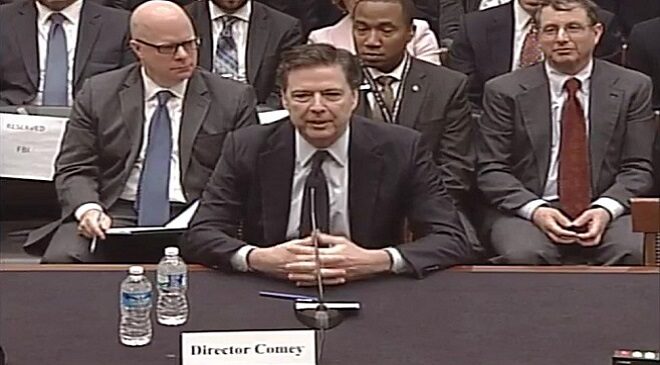
Normalmente la agencia no lanza comunicados sobre estas investigaciones, pero este ciberataque representa un «caso inusual», según explicó ayer James Comey a los miembros del Comité de Inteligencia de la Cámara de Representantes de Estados Unidos. El FBI está investigando activamente el ataque ruso lanzado durante las pasadas elecciones presidenciales de Estados Unidos y la posible cooperación del actual presidente del país, Donald Trump, tal como ha afirmado James Comey, director del FBI. Esta investigación no ha causado sorpresa, pero es la primera vez que la agencia ha comunicado estar…
Lee masCoches conectados, ¿quién controla tu vehículo?
Los analistas de Kaspersky Lab han evaluado siete aplicaciones de control remoto de automóviles desarrolladas por los principales fabricantes de coches con decenas de miles de descargas en Google Play. Durante estos últimos años, cada vez es más frecuente que los automóviles estén conectados a internet. La conectividad incluye no solo sistemas de información y navegación, sino también aquellas aplicaciones críticas para vehículos, como el cierre de puertas o el sistema de arranque, a los que ahora ya es posible acceder online. Con la ayuda de apps móviles, podemos obtener…
Lee masCiberatacantes turcos hackean cuentas oficiales de Twitter.
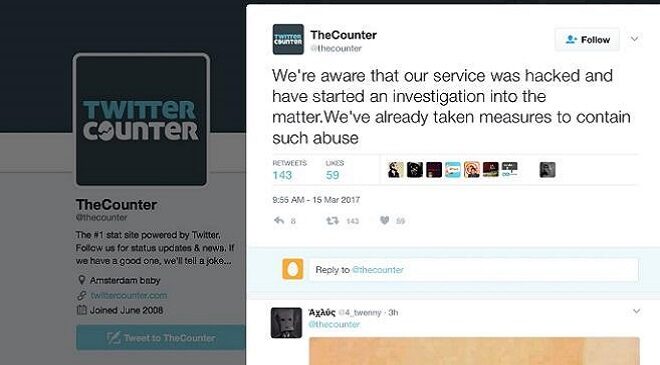
Twitter Counter ha sido señalada como presunta culpable de las cuentas hackeadas, ya que hace cuatro meses esta herramienta permitió a un grupo de atacantes publicar tuits en cuentas de alto perfil de la red social, como la de PlayStation o Xbox. Twitter Counter, herramienta online gratuita que analiza las cuentas de los usuarios de Twitter y ofrece estadísticas de los resultados, parece haber permitido de nuevo a los hackers publicar mensajes en las cuentas de alto perfil de la red social. El pasado miércoles un grupo de ciberdelincuentes turcos publicó un incendiario…
Lee masDentro del ataque a Yahoo: así se gestó.
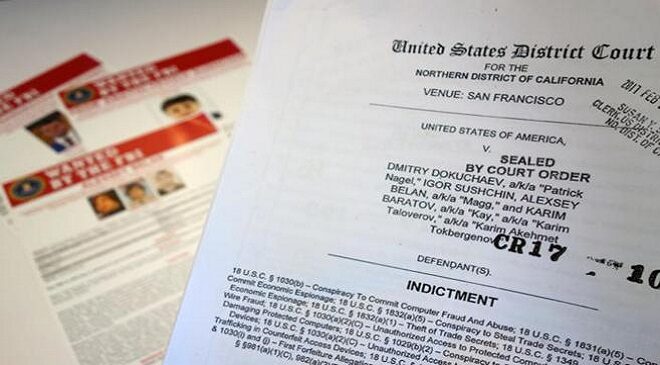
El FBI ha culpado del robo a los servicios de inteligencia rusos y ha descubierto qué métodos y prácticas utilizaron para comprometer más de 500 millones de cuentas de usuario. Las brechas de seguridad de Yahoo siguen dando que hablar varios meses después de que salieran a la luz pública. Incluso, una vez que la compañía ha sido vendida a Verizon y ha pasado a llamarse Altaba, y que la que fuese su CEO durante cinco años, Marissa Mayer, haya decidido abandonar el cargo. Pero, lo que no se sabía…
Lee mas