Ciberdelincuentes utilizan subtítulos maliciosos para controlar dispositivos.
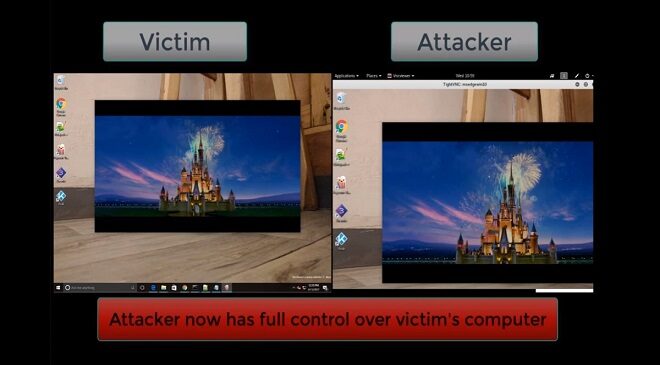
Los expertos de Check Point han descubierto un nuevo vector de ataque, que denomina «Hacked in Translation», que permite a ciberdelincuentes crear subtítulos maliciosos para atacar a los usuarios de plataformas multimedia populares y obtener el control total de sus ordenadores, dispositivos móviles y Smart TVs. Check Point® Software Technologies Ltd. (Nasdaq: CHKP) ha descubierto un nuevo vector de ataque que amenaza a cientos de millones de usuarios de los reproductores multimedia más populares, como VLC, Kodi (XBMC), Popcorn Time y Stremio. Mediante la creación de subtítulos maliciosos, que luego…

Lee mas

Reuben Paul, el niño de 11 años que hackea ositos de peluche y ya tiene su propia empresa de ciberseguridad.

Reuben Paul no juega con ositos de peluche: los hackea. A sus 11 años, da conferencias internacionales sobre ciberseguridad y es el fundador y director ejecutivo de su propia compañía tecnológica. «Trato de ayudar a la gente y educarla, enseñarle cosas nuevas», le contó a la BBC. Reuben va a la escuela en Austin, Texas, EE.UU., durante el día y al terminar las clases se convierte en lo que él llama un «ciberninja». «Todo comenzó cuando creé mi empresa, Cybershaolin, que sirve básicamente para formar a niños y adultos en…

Lee mas

Wannacry, radiografía de un ataque.

Panda ha colaborado con sus clientes para neutralizar el ataque de ransomware más famoso de la historia y analiza cómo combatir el malware desde el punto de vista técnico.. Tras el ataque sufrido por numerosas grandes compañías mediante el ransomware WannaCry que afectó también a varias empresas españolas, el equipo de Soporte y el Laboratorio de Panda Security han continuado monitorizado y analizando de manera intensiva el ciberataque para realizar una completa radiografía. Los cibercriminales han logrado un amplio alcance: más de 150 países y más de 200.000 usuarios afectados,…

Lee mas

Los parches de seguridad falsos se multiplican tras el caso WannaCry.

Éstos traen otros tipos de ‘malware’ disfrazados que provocan una especie de efecto dominó. Los expertos advierten que los parches suelen ser proporcionados a través de los software de actualización de los proveedores y no mediante enlaces que circulan por Internet o por redes sociales. Una vez que el ransomware WannaCry se expandió por los equipos de todo el mundo, muchos de los usuarios buscaron atajar rápidamente el virus con soluciones que resultaron ser más malware disfrazado. Todo un efecto dominó que provocó más caos y que pone de relieve…

Lee mas

Plataforma de seguridad para detectar huéspedes infectados por WannaCry.

Jorge Herrerías, CISSP, Lead Sales Engineer – LATAM. El viernes 12 de mayo, un ataque de tipo ransomware, afectó a muchas organizaciones alrededor del mundo, incluyendo grandes nombres como Telefónica en España, el National Health System de Reino Unido y la compañía de envíos FedEX en Estados Unidos. El malware responsable es un ransomware conocido como WannaCry. Organizaciones, gobiernos y empresas alrededor del mundo, pueden usar una plataforma de visibilidad para detectar WannaCry en sus infraestructuras de red y dar pasos firmes para mitigar el daño. El malware WannaCry típicamente…

Lee mas

Ztorg, nuevo troyano que distribuye aplicaciones infectadas mediante la publicidad agresiva.

Ztorg se distribuye, entre otras formas, usando aplicaciones que pagan a los usuarios por instalar otros programas desde Google Play, entre 0,04 y 0,05 dólares, y sus móviles entran en modo zombi. En el ciberespacio nos encontramos con muchos botnets y la mayoría tienen en su razón de existir en conseguir dinero. Los botnets se centran en muchas ocasiones en la publicidad fraudulenta, con los cibercriminales comprometiendo los dispositivos de los usuarios con malware que muestra anuncios. Es el caso del troyano Ztorg, Los analistas de Kaspersky Lab han descubierto…

Lee mas

Qué son los virus zombi y cómo saber si tu computadora está infectada.

Probablemente recibes decenas de spam en tu email cada día. Pero, ¿alguna vez te preguntaste de dónde viene? El proceso suele efectuarse a través de las millones de computadoras «en estado zombi» que son controladas por ciberdelincuentes en todo el mundo de manera remota y desde las cuales envían masivamente correos basura. Se trata de máquinas infectadas por los criminales con las que invaden otros equipos con malware (programas maliciosos) y virus para obtener un ejército (o botnet) de terminales «durmientes» con los que realizar sus operaciones. El contagio puede…

Lee mas

Seguridad en el “ADN” de la infraestructura digital.

Opinión: Actualmente, los cibercriminales cuentan con mayores recursos, conocimientos y una mejor organización para poder vulnerar y atacar el “corazón” de nuestras redes, sistemas y aplicaciones corporativas. Tendencias como el Big Data, el Internet de las Cosas, la movilidad y la Nube están liderando un verdadero cambio de paradigma en nuestra sociedad, donde la información, su acceso y disponibilidad en tiempo real, se está transformando en un elemento crucial para potenciar la toma de decisiones, la innovación y la competitividad de las empresas. Los medios de comunicación, las redes sociales,…

Lee mas

“habilitar contenido” equivale a decir “infectar mi PC” – Mikko Hyppönen.

Los problemas ocasionados por la ejecución automática de macros en Office llevan a Mikko Hyppönen, de F-Secure, a inculpar a Microsoft de contribuir, indirectamente, a la propagación de malware. En el marco de la conferencia Paranoia, el experto en seguridad informática comentó: “tengo amigos en Microsoft, a quienes les he pedido cambiar el nombre del botón ‘habilitar contenido’ por ‘infectar mi PC’ ya que eso, en realidad, es lo que se consigue”. De esa forma, puso de relieve el fuerte crecimiento observado en los ataques realizados mediante macros en documentos…

Lee mas

Windows XP no fue la puerta de entrada de WannaCry.

El ataque global de WannaCry afectó sólo a un puñado de ordenadores con Windows XP. Numerosas noticias culpaban a Windows XP, que Microsoft retiró hace tres años por ser víctima del ataque porque la vulnerabilidad que WannaCry explotó no había sido parcheado en el sistema operativo obsoleto. En lugar de apuntar a Windows XP, WannaCry apuntó a Windows 7 y Windows Server 2008, según Kaspersky. “La razón de la ausencia de XP de la cuenta de WannaCry es simple, WannaCry no soportaba Windows XP«, dijo Costin Raiu, director del equipo…

Lee mas

Cinco maneras de detener futuros ataques maliciosos.

El ataque ‘ransomware’ de WannaCry, que paralizó hospitales, organizaciones gubernamentales, empresas y personas de todo el mundo, no debió suceder. Aquí explicamos cinco pasos que pueden evitar este tipo de cibercrimen. Prohibir a la NSA la acumulación de vulnerabilidades El ataque de ransomware fue construido en la parte superior de una herramienta de hacking construida por la NSA y robado y publicado públicamente por un grupo llamado «Shadow Brokers». La herramienta de la NSA y el ransomware explotan vulnerabilidades de software en varias versiones de Windows, incluyendo Windows XP, Windows 7,…

Lee mas

El 78% de las empresas que apuestan por blockchain buscan desarrollar modelos más innovadores.

El 33% de las empresas ya está utilizando blockchain o se plantea su uso. Según el mayor estudio elaborado hasta la fecha para conocer la opinión de los altos directivos respecto a blockchain, el 33% de los encuestados afirma que sus empresas ya están utilizando esta tecnología o se plantean su uso en breve y un 78% de los que ya la están explorando lo hace como respuesta a los cambios que se producen en su sector o para desarrollar nuevos modelos de negocio. Estas son algunas de las conclusiones…

Lee mas

La iniciativa «No More Ransom» sigue sumando aliados.

Acronis es la última compañía en unirse a una lista de decenas de organizaciones que quieren acabar con el temido ‘ransomware’. El portal “No More Ransom” sigue aumentado su lista de aliados casi un año después de su formación. Se trata de un proyecto que pone a disposición de los usuarios herramientas para proteger y detectar ransomware, un tipo de ataque que cifra la información de los dispositivos para pedir un rescate por ella, y que en las últimas semanas está haciendo estragos en las organizaciones a nivel mundial. Acronis…

Lee mas

Y, ¿cuándo parchear no es una solución?

Desde el pasado 12 de mayo, el virus WannaCry ha mantenido extremadamente ocupados a todos los departamentos de seguridad y sistemas en las compañías y organización de nuestro país. Desde el pasado 12 de mayo, el virus WannaCry ha mantenido extremadamente ocupados a todos los departamentos de seguridad y sistemas en las compañías y organización de nuestro país. El causante y responsable de ello ha sido el ataque masivo con alcance e impacto mundial de un software malicioso de tipo ransomware que, en el caso de España, causó estragos en…

Lee mas

Detectar amenazas internas es más fácil de lo que piensa.

Expertos en seguridad debaten sobre cómo evitar el peligro de sus propios empleados. Cuando todo era físico, con cámaras de vigilancia y tarjetas de acceso, era fácil saber si un infiltrado tenía malas intenciones. Ahora que la red es más virtual, no siempre se puede saber si la persona que está sentada en el siguiente cubículo está accediendo a documentos confidenciales. Aunque la amenaza interna sigue refiriéndose a un empleado de la empresa, el intruso ya no es alguien localizado dentro de los confines del edificio. El acceso a la…

Lee mas

SEXTO CYBERSECURITY BANK & GOVERNMENT PERÚ.

Lima – Perú.- Como toda información virtual, ésta debe ser definida y aceptada; ahora necesita tener la seguridad respectiva para llegar a la meta de cada empresa. Cada empresa gestiona su seguridad de acuerdo a los parámetros de lenguaje de programación que utilicen, y qué mejor si se dice cómo lograrlo. Se mencionó esto y más en el Congreso de ‘’El 6° Cybersecurity Bank & Government Perú’, en el Hotel ‘Sonesta’ en San Isidro. En la serie de conferencias realizadas gracias a MTICS, se habló de la importancia de la…

Lee mas