El texto de la propuesta de Reglamento sobre la privacidad y las comunicaciones electrónicas, que fue presentada por la Comisión Europea el pasado 10 de enero de 2017, ha sido objeto de examen por el Consejo de la Unión Europea. Se trata de un paso más hacia su aprobación, que podría producirse todavía antes del 25 de mayo de 2018, que es la fecha a partir de la que será aplicable el Reglamento general de protección de datos. El futuro Reglamento sobre la privacidad y las comunicaciones electrónicas derogará a la Directiva 2002/58/CE del…
Lee masCategoría: Ciberseguridad
El sector de telecomunicaciones, el que más ataques DNS sufre.
Las redes son un preciado objetivo para los hackers, costando cada ataque de media unos 600.000 dólares para restablecer la normalidad. La compañía de soluciones DDI, EfficientLP, ha presentado un informe sobre ciberseguridad en el sector de las telecomunicaciones a nivel mundial en el que destacan las empresas de telecomunicaciones como aquellas que más ataques basados en DNS sufren. Casos como EE, Talkt Talk son algunos ejemplos que muestran la presión a la que se somete este tipo de organizaciones sobre todo debido a la implantación de nuevas corrientes como el uso de aplicaciones móviles y los vídeos…
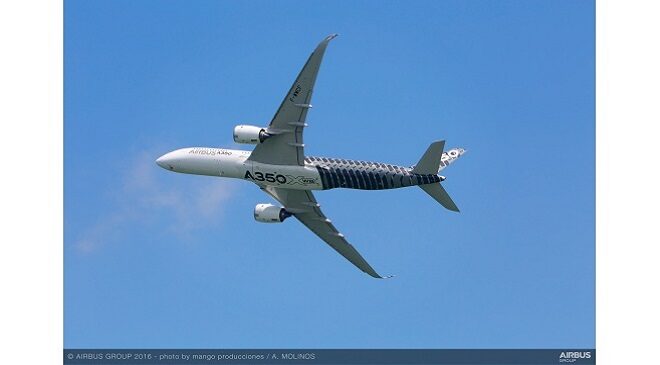
Lee masAirbus supo de un error de software del A400M previo al accidente de Sevilla.
Según Reuters, los datos necesarios para hacer funcionar los motores se borraron accidentalmente cuando los trabajadores de la compañía instalaron el software. Airbus y las autoridades de seguridad europeas fueron advertidas a finales de 2014 de una vulnerabilidad de software en el avión militar A400M que era similar a una debilidad que contribuyó al accidente que siete meses después acabó con la vida de cuatro de los seis tripulantes, según se hace eco Reuters. La aeronave se estrelló cerca de Sevilla durante un vuelo de prueba en mayo de 2015, después…
Lee masPrincipales ciberamenazas para 2018.
‘Ransomware, malware fileless, keyloggers, o criptomonedas’. La compañía de seguridad Sophos, especializada en soluciones de seguridad para protección de redes y endpoint, arroja ya una estimación de las que serán las principales ciberamenazas para el próximo año. Sophos celebrará el próximo 15 de noviembre su evento Sophos Day en el que esgrimirá las que están llamadas a ser las principales ciberamenazas de seguridad para el próximo año, tanto para organizaciones y empresas, como particulares. Ransomware, malware fileless, keyloggers, o criptomonedas. La compañía de seguridad Sophos, especializada en soluciones de seguridad para protección…
Lee masPanda Security y Deloitte se unen contra el ‘ramsonware’.
Ambas compañías han creado un ecosistema de seguridad integrado y conectado que maximiza la inversión que los clientes destinan a su infraestructura de ciberseguridad a la vez que la propia compañía hace uso de la tecnología inteligente de Panda Adaptive Defense. El ramsonware ha venido para quedarse. Los expertos y analistas en ciberseguridad coinciden en que los ataques ramsonware no son algo pasajero si no que es algo contra lo que vamos a tener que aprender a luchar. Es imposible garantizar un 100% de seguridad pero sí se puede limitar de forma significativa el daño, reaccionando de…
Lee masLos móviles seguros frente al fallo crítico KRACK de las redes Wifi.
KRACK afecta a todos los dispositivos de intercambian información a través de las redes Wifi protegidas por el protocolo WPA2. La compañía Atos destaca que sus terminales con procesos avanzados de cifrado, evaden este tipo de exposición. Recientemente, todos los medios de comunicación nos hacíamos eco del fallo grave encontrado por expertos investigadores de seguridad de la Universidad de Lovaina (Bélgica) en lo que se dio en llamar KRACK, una vulnerabilidad detectada en el protocolo de seguridad WPA2 empleado en las conexiones inalámbricas Wifi, mediante el cual, podrían llevarse a cabo ataques a los…
Lee masLa contraseña convencional no es suficiente en el BYOD.
Los sistemas están expuestos al robo de credenciales, lo que permite accesos no autorizados a los datos de la compañía. Según la investigación el informe de investigación BYOD e identidad de Bitglass, una de cada cuatro empresas no dispone de métodos de autenticación multifactor (AMF) para proteger los entornos de BYOD o uso de dispositivos personales en el trabajo, lo cual supone una carencia manifiesta en la seguridad empresarial. La utilización únicamente de contraseñas (es decir, la autenticación de un solo factor) para controlar el acceso de los usuarios a los…
Lee masDiez herramientas antivirus para proteger dispositivos Android.
Los virus Android (y otros programas maliciosos) están en aumento, pero ¿cuán amenazantes son para las empresas? ¿Y cuáles son las mejores herramientas para combatirlos? Las pruebas realizadas, año tras año, por el Instituto AV-TEST, un proveedor de servicios de seguridad de TI e investigación antivirus con sede en Alemania, señala que las muestras de malware de Android recopiladas aumentan año tras año de manera considerable. Sólo en 2014, el total sumaron más de 326 millones, y un año después, el recuento de malware llegó a más de 470 millones. Ya en 2016, AV-TEST…
Lee masGmail vuelve a reforzar la seguridad para evitar intrusiones.
El popular sistema de correo ha activado funciones especiales que persiguen reducir las posibilidades de que una cuenta sea hackeada. Los usuarios de Gmail pueden sentirse ahora más protegidos que nunca. Cualquier persona que tenga una cuenta de Gmail ahora puede activar lo que la compañía denomina Protección avanzada, un conjunto de características que hacen que sea más difícil hackear las cuentas del correo de Gmail. Hasta ahora numerosos sistemas empleaban la verificación de identidad mediante el envío de un SMS, sin embargo este método no era muy eficaz y además era fácil…
Lee masEn ciberseguridad debes aplicar análisis y gestión de riesgos, gobernanza, vigilancia y contingencia.
Son algunas de las recomendaciones básicas de ciberseguridad por las que aboga el CCN-CERT y que aparecen publicadas en su nuevo informe: Buenas Prácticas CCN-CERT BP-01/16. Principios y recomendaciones básicas de ciberseguridad. El CCN-CERT ha elaborado un nuevo informe de Buenas Prácticas CCN-CERT BP-01/16. Principios y recomendaciones básicas de ciberseguridad donde recoge toda una serie de medidas fundamentales a la hora de mantener la seguridad en las TIC. La guía también informa sobre la Internet profunda y la imposibilidad para los motores de búsqueda tradicionales de encontrar o indexar gran parte de la…
Lee masNetskope anuncia su plan estratégico para el mercado ibérico.
Hoy día, aunque las empresas no pueden limitar el uso de servicios cloud por parte de sus empleados, no controlar las actividades que realizan en la nube también puede significar que los datos sensibles pueden acabar en manos equivocadas y todo el ecosistema empresarial quede expuesto a amenazas como malware y ransomware. Netskope ha diseñado una estrategia tecnológica asentada sobre su plataforma de seguridad para cloud, Netskope Active Platform, que permite a los equipos de TI detectar y comprender el uso de las aplicaciones cloud y obtener seguridad para los datos confidenciales. Netskope Active Platform asegura cuatro…
Lee masEl regulador británico investiga el ‘caso Equifax’.
La FCA ha anunciado la puesta en marcha de una investigación formal para averiguar lo sucedido en torno a la brecha de seguridad. La Autoridad de Conducta Financiera de Reino Unido (FCA, por sus siglas en inglés) ha dicho que está investigando el ciberataque a Equifax, que ha expuesto los datos de más de 700.000 británicos. La brecha de seguridad de la firma crediticia se hizo pública el pasado mes de septiembre y ya afecta a 145,5 millones de usuarios de EEUU, Canadá y Reino Unido. Equifax advirtió a través de…
Lee masEl ransomware Bad Rabbit golpea a Ucrania y Rusia.
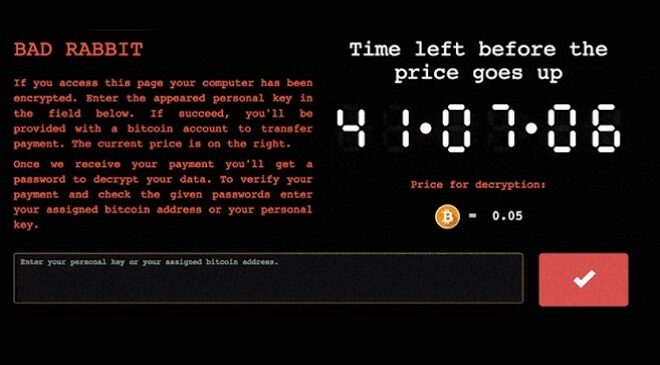
Una nueva campaña de ransomware está afectando a los países del este de Europa con lo que parece ser una variante del ransomware Petya que ha sido denominada Bad Rabbit. Una nueva campaña de ransomware está afectando a los países del Este de Europa con lo que parece ser una variante del ransomware Petya que ha sido denominada Bad Rabbit. Los productos Trend Micro XGen security con machine learning incorporado pueden detectar de forma proactiva este ransomware como TROJ.Win32.TRX.XXPE002FF019 sin necesidad de una actualización del patrón. El ataque se produce unos meses después de…
Lee masEl ‘ransomware’ Bad Rabbit es ya un ciberataque mundial.
Las redes de grandes organizaciones de países como Rusia, Ucrania, Turquía y Alemania han sido las primeras en verse afectadas con al menos 200 víctimas atacadas por esta nueva modalidad de ransomware a la que se le ha denominado Bad Rabbit. Las compañías especializadas en soluciones de ciberseguridad, entre las que se encuentran Kaspersky Labs, ESET o Proofpoint destacan que el ataque se propaga a través de una actualización falsa de Adobe Flash. Además, procede de la misma forma que ya hicieran sus anteriores Petya o WannaCry, de tal manera que una pantalla en…
Lee masKaspersky responde al veto de EE. UU. con un programa de transparencia.
El especialista en seguridad facilitará el código fuente, incluidas actualizaciones, para la revisión de terceros y abrirá tres Centros de Transparencia en todo el mundo. Kaspersky Lab ha lanzado su Iniciativa de Transparencia Global como respuesta al veto que el Gobierno de Estados Unidos impuso al software de la firma en la Administración Pública del país. Aunque de raíces históricas, la tensión entre las dos regiones se ha recrudecido con motivo de las últimas elecciones que se celebraron en EE. UU. el pasado año y de las que el Gobierno de…
Lee masSymantec lanza una solución de seguridad integral para la Generación Cloud.
Se trata de la primera solución que ofrece protección y detección integradas bajo un único agente para ayudar a las organizaciones a hacer frente a los retos que plantea la generación Cloud. La compañía de seguridad, Symantec, ha anunciado el lanzamiento de una nueva solución de puntos finales, la «más avanzada y completa disponible actualmente» según indica la empresa californiana, al reunir tecnología de engaño (deception), defensa contra amenazas móviles; detección y respuesta en el punto final (EDR), así como endurecimiento y protección intensiva gracias a un avanzado aprendizaje de máquina. Se…
Lee mas