Se presentó el ESET Security Report 2025, informe que refleja cómo las compañías se encuentran en materia de ciberseguridad, desde su percepción de amenazas, el nivel de preparación y las principales preocupaciones. El ESET Security Report (ESR) es un informe anual desarrollado por ESET Latinoamérica, compañía líder en detección proactiva de amenazas, basado en encuestas a más de 3.000 profesionales del sector TI y especialistas en seguridad corporativa de empresas en más de 15 países de Latinoamérica. El mismo refleja cómo las compañías transitaron el 2024 en materia de ciberseguridad, incluyendo la percepción de…
Lee masCategoría: Ciberseguridad
¿Pueden hackear tu celular robado? Los 4 descuidos que millones aún cometen y cómo solucionarlos
En Perú, durante el primer semestre del 2025 se registraron 728 493 celulares robados en Perú, un promedio diario de 4 200 equipos, según OSIPTEL . Aunque hay una ligera reducción del 8.3 % respecto al año anterior, la cifra sigue siendo muy alta y no solo afecta a los usuarios: expone datos personales, contraseñas bancarias y redes sociales en cuestión de minutos. Desde Infinix Perú, te explicamos tres errores comunes que los usuarios cometen habitualmente y cómo evitarlos fácilmente: Usar desbloqueo facial sin doble autenticación Aunque es práctico, no siempre es seguro. Algunos…
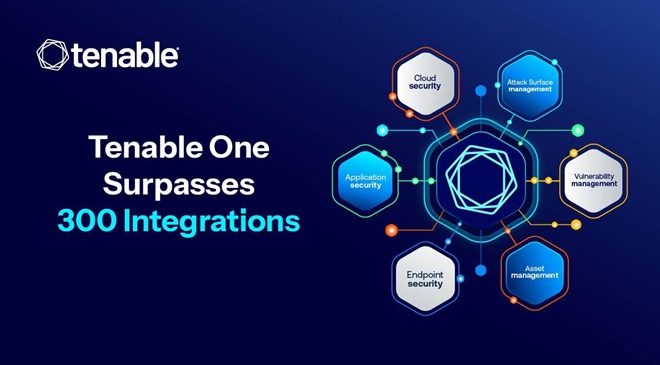
Lee masTenable fortalece su liderazgo con más de 300 integraciones y un nuevo avance en ciberseguridad impulsado por IA
La compañía refuerza su plataforma Tenable One como el centro más abierto e interconectado de gestión de exposición cibernética, y anuncia mejoras basadas en inteligencia artificial para priorizar vulnerabilidades con una precisión sin precedentes. Tenable®, la empresa líder en Exposure Management, anunció hoy dos hitos que consolidan su liderazgo en ciberseguridad: por un lado, Tenable One superó las 300 integraciones validadas, convirtiéndose en la plataforma de gestión de exposición más abierta y conectada de la industria. Por otro, presentó una evolución significativa de su Índice de Priorización de Vulnerabilidades (VPR),…
Lee masEl Fermilab estadounidense fue víctima de un ciberataque dirigido contra SharePoint de Microsoft
Uno de los 17 laboratorios nacionales del Departamento de Energía de Estados Unidos fue atacado por piratas informáticos como parte de una reciente campaña que busca explotar fallas en el sistema operativo de Microsoft El software SharePoint, informó Bloomberg News el martes, citando a un portavoz del departamento. «Los atacantes intentaron acceder a los servidores SharePoint de Fermilab», dijo a Bloomberg un portavoz del Departamento de Energía, refiriéndose al Laboratorio Nacional del Acelerador Fermi de Estados Unidos. «Los atacantes fueron identificados rápidamente y el impacto fue mínimo; no se accedió…
Lee masMétodos de extorsión evolucionan: Informe de Akamai analiza la creciente complejidad de los ataques de ransomware
Nuevo informe explora las tácticas, técnicas y procedimientos que utilizan los atacantes y las consecuencias para las organizaciones Cuádruple extorsión: nueva tendencia combina DDoS y acoso a terceros para presionar a las víctimas y crear crisis empresariales. Criptominería maliciosa: técnicas similares al ransomware, pero con objetivos a sectores más vulnerables (ONG, educativos) Akamai Technologies, la empresa de ciberseguridad y cloud computing que potencia y protege los negocios online, ha descubierto que los atacantes están implementando una nueva táctica de extorsión en cuatro fases en las campañas de ransomware, aunque la…
Lee masEstafas laborales: por qué nunca debes pagar para que te paguen
ESET advierte cómo identificar las señales de alerta sobre las nuevas estafas laborales y así evitar caer en trampas que prometen dinero rápido a cambio de tareas simples en línea. En un contexto mundial marcado por el costo de vida en ascenso y por predicciones de desaceleración, es comprensible que muchas personas busquen un trabajo extra o incluso un nuevo empleo mejor remunerado. ESET, compañía líder en detección proactiva de amenazas, advierte que los estafadores saben de esto y están siempre listos para sacar provecho. Sólo en 2024, las estafas de empleo…
Lee masZero day en Microsoft SharePoint: vulnerabilidad crítica que presenta una amenaza inminente para más de 9.000 organizaciones
Una vulnerabilidad crítica de día cero activamente explotada en los servidores locales de Microsoft SharePoint representa una amenaza significativa e inmediata para las organizaciones de América Latina. La campaña de explotación a gran escala comenzó en torno a este fin de semana del 18 de julio de 2025. Por qué es importante la vulnerabilidad ToolShell La vulnerabilidad, que afecta a más de 9.000 servidores SharePoint accesibles desde el exterior, permite a atacantes no autenticados ejecutar código de forma remota, lo que les otorga el control total de un servidor para…
Lee masFrente al auge de fraudes bancarios sofisticados, BioCatch amplía su capacidad de detección
La tecnología de BioCatch ahora detecta no solo suplantación de identidad, sino también fraudes románticos, de inversión, compras, BEC y otras estafas de ingeniería social en expansión global. Se estima que las estafas ya generan más de un billón de dólares en pérdidas anuales a nivel mundial, cifra que seguirá creciendo con el impulso de la IA generativa. BioCatch refuerza su liderazgo global en la lucha contra el crimen financiero y rompe récord de ingresos este trimestre. BioCatch, empresa que previene delitos financieros mediante el reconocimiento de patrones en el…
Lee masTenable Research detecta errores de configuración generalizados en la nube que exponen datos y secretos críticos
Las configuraciones inseguras de la nube crean un riesgo generalizado, lo que pone de relieve la urgente necesidad de una gestión unificada de la exposición a la nube. Tenable, la empresa de gestión de la exposición, ha dado a conocer su informe 2025 Cloud Security Risk Report. La investigación reveló que el 9 % del almacenamiento en la nube de acceso público contiene datos sensibles, el 97 % de los cuales están clasificados como restringidos o confidenciales. Estas exposiciones aumentan el riesgo de explotación, especialmente cuando se combinan con errores…
Lee masEl bufete de abogados Dechert afirma que se han resuelto las demandas que lo acusaban de utilizar piratas informáticos contratados.
El bufete de abogados Dechert, con sede en Filadelfia, dijo el jueves que un par de demandas en Estados Unidos que lo acusaban de utilizar piratas informáticos contratados para ganar en los tribunales se resolvieron sin ninguna admisión de responsabilidad. Dechert y otros, incluidos agentes de relaciones públicas estadounidenses y un investigador privado, fueron demandados en un tribunal federal de Manhattan en 2022 por el ejecutivo de aviación Farhad Azima, quien los acusó de organizar el hackeo y la filtración de sus correos electrónicos. Una demanda relacionada presentada en Carolina del Norte…
Lee masLa australiana Qantas afirma que hubo contactos con cibercriminales una semana después de la filtración de datos.
Un ciberdelincuente se ha puesto en contacto con la australiana Qantas tras una filtración de datos ocurrida la semana pasada que expuso información personal de seis millones de clientes, dijo un portavoz de la compañía a Reuters el martes. El pirata informático había atacado un centro de llamadas y había obtenido acceso a una plataforma de servicio al cliente de terceros que contenía los nombres de los clientes, sus direcciones de correo electrónico, sus números de teléfono, sus fechas de nacimiento y sus números de viajero frecuente. «Como se trata de…
Lee masLa australiana Qantas afirma que se accedió a 6 millones de cuentas de clientes en un ciberataque
Un pirata informático irrumpió en una base de datos que contenía información personal de millones de clientes de Qantas dijo, en la mayor violación de Australia en años y un revés para una aerolínea que intenta reconstruir la confianza después de una crisis de reputación. El pirata informático atacó un centro de llamadas y obtuvo acceso a una plataforma de servicio al cliente de terceros que contenía seis millones de nombres, direcciones de correo electrónico, números de teléfono, fechas de nacimiento y números de viajero frecuente, dijo Qantas en un…
Lee masInforme de amenazas ESET: Android, NFC, errores engañosos, ransomware y otros malwares
Desde novedosas técnicas de ingeniería social hasta sofisticadas amenazas móviles e importantes disrupciones de infostealers, ESET lanza su último informe sobre el panorama de amenazas de ciberseguridad durante el primer semestre del año. Las detecciones de adware para Android se dispararon un 160% debido al malware Kaleidoscope, mientras que el fraude basado en NFC se multiplicó por más de treinta y cinco, con herramientas como GhostTap y SuperCard X que permitieron más robos de monederos digitales. El vector de ataque ClickFix, un falso error engañoso, aumentó en más de un…
Lee masLatinoamérica se enfrenta a amenazas constantes: la ausencia de una cultura de ciber seguridad
Latinoamérica experimenta 1600 ciberataques por segundo La seguridad no solo depende de la tecnología, sino que también debe integrar personas y procesos Akamai recomienda seis medidas para fomentar una cultura de ciberseguridad eficiente Desarrollar una cultura de seguridad sólida resulta fundamental para que las organizaciones de Latinoamérica puedan hacer frente al creciente número de ciberamenazas que afectan a la región. Oswaldo Palacios, experto en ciberseguridad de Akamai Latinoamérica, explica la importancia de ir más allá de la tecnología y considerar también a las personas y los procesos, especialmente en un…
Lee mas¿16 mil millones de credenciales filtradas? Lo que realmente significa este hallazgo
ESET analiza cómo el acceso no autorizado a cuentas mediante contraseñas, los intentos automatizados de inicio de sesión con las credenciales filtradas, o las campañas de phishing personalizadas con datos reales de los usuarios podrían afectar a las víctimas. En las últimas semanas fue noticia que una serie de bases de datos que sumaban 16 mil millones de registros estuvo expuesta y accesible en la dark web. Cada una contenía combinación de usuario y contraseña para servicios online como cuentas de Google, Facebook, Meta, Apple, entre otros. La exposición fue…
Lee masOcho recomendaciones clave para proteger las cargas de trabajo de IA en la nube
Las mejores prácticas forman parte de un informe elaborado por Tenable Cloud Research. El estudio detectó que muchas empresas exponen sus entornos de IA en la nube sin saberlo Las mejores prácticas forman parte de un informe elaborado por Tenable Cloud Research. El estudio detectó que muchas empresas exponen sus entornos de IA en la nube sin saberlo. La IA se consolida como el habilitador clave para la innovación en las organizaciones. Sin embargo, el reciente estudio Informe 2025 de Tenable: el riesgo de IA en la nube, elaborado por…
Lee mas